ジャパンネット銀行および福岡銀行を騙るメールに注意、本文には「貴様」(フィッシング対策協議会) | ScanNetSecurity
2026.10.24(土)

ジャパンネット銀行および福岡銀行を騙るメールに注意、本文には「貴様」(フィッシング対策協議会)

フィッシング対策協議会は、ジャパンネット銀行および福岡銀行を騙るフィッシングメールが出回っているとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
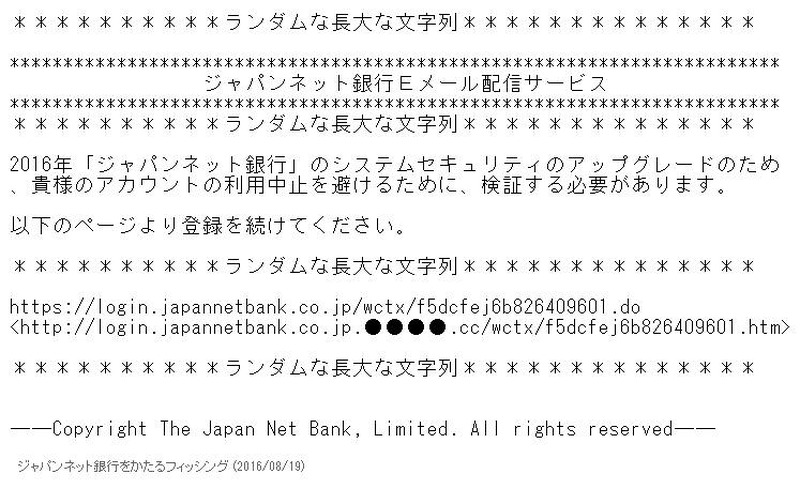
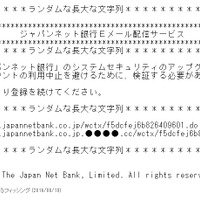
ジャパンネット銀行を騙るフィッシングメールの文面
ジャパンネット銀行を騙るフィッシングメールの文面 全 4 枚 拡大写真
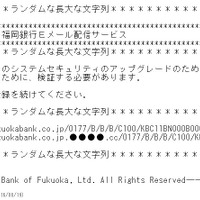
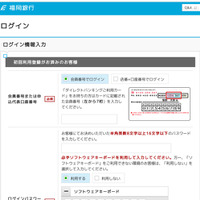
フィッシング対策協議会は8月19日、ジャパンネット銀行および福岡銀行を騙るフィッシングメールが出回っているとして、注意喚起を発表した。フィッシングメールはいずれも、これまで確認されていた「*銀行名*メールアドレスの確認」「*銀行名*本人認証サービス」に加え、新たに「*銀行名*重要なお知らせ」という件名が確認された。

文面はともに、上部にランダムで長大な文字列が記載されており、システムセキュリティのアップグレードのために、アカウントを検証する必要があるとして、リンクをクリックさせる文面となっている。「貴様」と書かれていることが特徴的だ。

確認されているフィッシングサイトのURLは以下の通り。

ジャパンネット銀行
http://login.japannetbank.co.jp.●●●●.cc/wctx/f5dcfej6b826409601.htm

福岡銀行
http://direct.fukuokabank.co.jp.●●●●.cc/0177/B/B/B/C100/KBC11BN000B000.htm

8月19日15時現在、いずれもフィッシングサイトの停止が確認されている。しかし、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなフィッシングサイトにてアカウント情報を絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  4. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  5. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

ランキングをもっと見る
PageTop