IoTデバイスの乗っ取りが急増、「root」「admin」の組み合わせは変更を(シマンテック) | ScanNetSecurity
2026.09.14(月)

IoTデバイスの乗っ取りが急増、「root」「admin」の組み合わせは変更を(シマンテック)

シマンテックは、「DDoS 攻撃が広がる IoT デバイス」と題するブログを公開した。

脆弱性と脅威 脅威動向
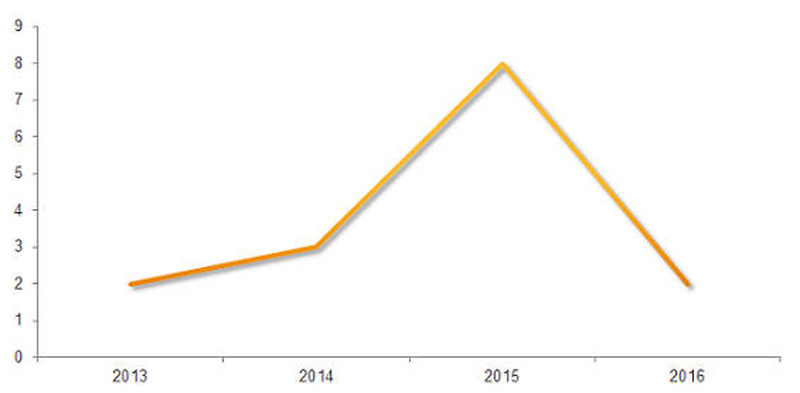
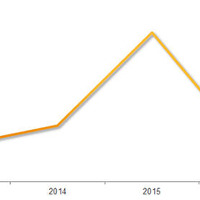
新たに出現した年ごとの IoT マルウェアファミリーの数
新たに出現した年ごとの IoT マルウェアファミリーの数 全 3 枚 拡大写真
株式会社シマンテックは9月26日、「DDoS 攻撃が広がる IoT デバイス」と題するブログを公開した。IoTデバイスを狙うサイバー攻撃の急増は予想されていたが、現在の攻撃の多くは、IoTデバイスを乗っ取りボットネットに加えようとするものだという。その大半はDDoS攻撃を目的としている。

IoTマルウェアの大半は、PC以外の組み込みデバイスを標的としている。こうしたデバイスはインターネット接続機能を持ちながらも、OSと処理能力の問題から高度なセキュリティ機能を搭載していない。また、ファームウェアの更新がなかったり、所有者が更新を忘れているケースも多く、侵害や感染があっても気づきにくいという特性もある。

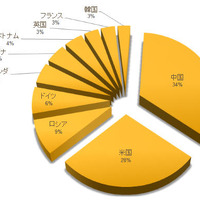
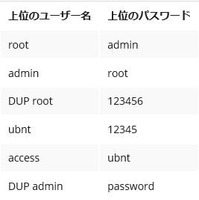
同社が設置したIoTハニーポットへの攻撃を分析したところ、攻撃元は中国(34%)、米国(26%)、ロシア(9%)、ドイツ(6%)、オランダ、ウクライナ(5%)であった。ただしIPアドレスベースのため、必ずしもこれらの国が攻撃元とは限らない。また、よく使用されるログオンIDとパスワードも判明している。トップはデフォルト設定に多い「root」と「admin」の組み合わせで、Ubiquitiのログイン情報(ID「ubnt」、パスワード「ubnt」)も、そのまま使われていた。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  3. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

  4. サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

    サンメッセが利用する購買発注システム「WEB 発注システム」へサイバー攻撃

  5. TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

    TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

ランキングをもっと見る
PageTop