攻撃者は不正接続先マシンを攻撃インフラとして使い回す--J-CSIPレポート(IPA) | ScanNetSecurity
2026.11.13(金)

攻撃者は不正接続先マシンを攻撃インフラとして使い回す--J-CSIPレポート(IPA)

IPAは、2016年10月~12月の四半期における「サイバー情報共有イニシアティブ(J-CSIP)運用状況」を公開した。

脆弱性と脅威 脅威動向
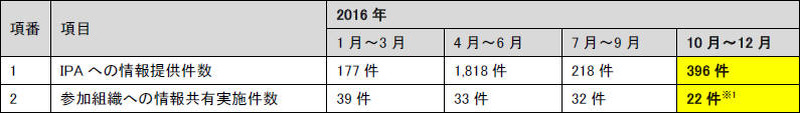
情報提供および情報共有の状況
情報提供および情報共有の状況 全 5 枚 拡大写真
独立行政法人情報処理推進機構(IPA)は1月26日、2016年10月~12月の四半期における「サイバー情報共有イニシアティブ(J-CSIP)運用状況」を公開した。同四半期、J-CSIP参加組織(7つのSIG、全87参加組織)からIPAに対し、標的型攻撃メールと思われる不審なメール等の情報提供が396件(前四半期は218件)行われ、その情報をもとにIPAからJ-CSIP参加組織へ22件(同32件)の情報共有が実施された。

同四半期の標的型攻撃メールの特徴では、WindowsShellによるスクリプトが埋め込まれたショートカット(lnk)ファイルを圧縮ファイルに格納した攻撃が複数確認された。また、ファイルの不正接続先は複数確認された標的型攻撃メールと同一であったが、アクセスするタイミングによってダウンロードされるウイルスが変化したという。

このことから、攻撃者は不正接続先であるマシンを「攻撃インフラ」として使い回し、標的などによりウイルスを使い分けているとみている。また、不正な「コード署名」が行われたウイルスや、1通のメールにExcel文書とPDF文書の2つのファイルが添付され、どちらを開いてもウイルスに感染するケースも確認された。

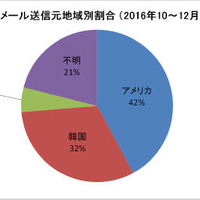
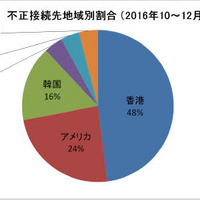
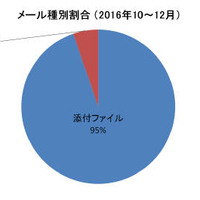
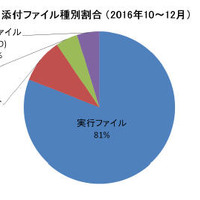
同四半期、標的型攻撃メールとみなした情報は19件であった。IPアドレスから判断される送信元はアメリカが42%で、韓国、日本と続いた。不正接続先は香港が48%で、アメリカ、韓国と続いている。メールの種別では95%が「添付ファイル」、添付ファイル種別では81%が「実行ファイル」であった。これらの約半数は、zip形式の圧縮ファイルの中に実行ファイル(exeファイル)が格納されていた。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. オンライン麻雀に不正アクセス 会員情報流出 ~ 寄せられた激励メッセージに謝意 メールはスタッフ全員が目を通し必ず返信

    オンライン麻雀に不正アクセス 会員情報流出 ~ 寄せられた激励メッセージに謝意 メールはスタッフ全員が目を通し必ず返信

  4. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  5. 「ネットマイル」に不正アクセス、最大約549万人の会員情報等が漏えいした可能性

    「ネットマイル」に不正アクセス、最大約549万人の会員情報等が漏えいした可能性

ランキングをもっと見る
PageTop