被害を受けた組織の約4割が改善策としてIT部門とセキュリティ部門分離を実施--シスコ年次レポート(シスコ) | ScanNetSecurity
2026.11.10(火)

被害を受けた組織の約4割が改善策としてIT部門とセキュリティ部門分離を実施--シスコ年次レポート(シスコ)

シスコは、サイバー攻撃の脅威と動向についてまとめた「年次サイバーセキュリティレポート(2017年版)」を発表した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
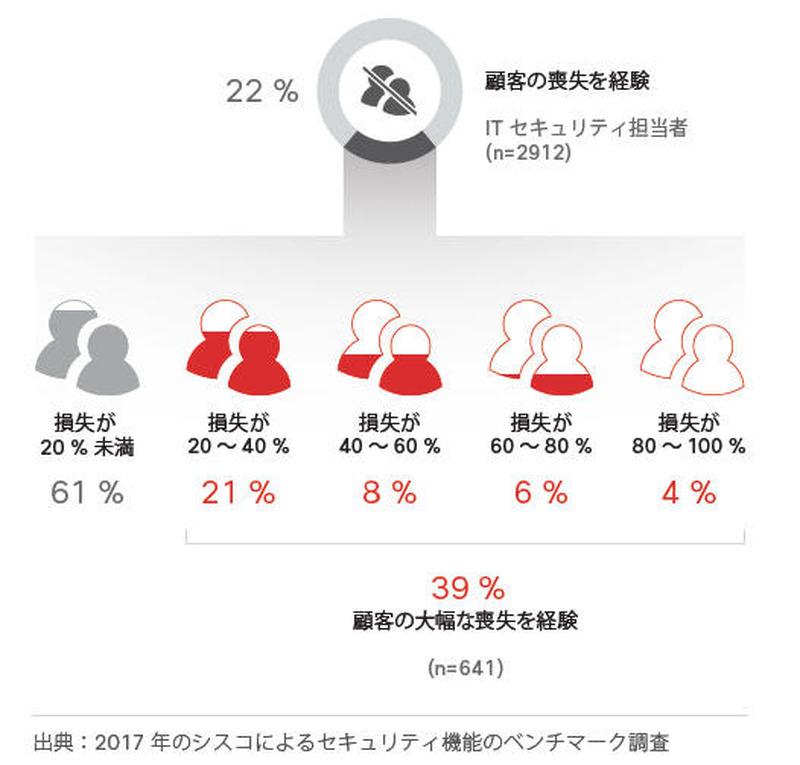
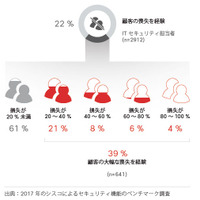
セキュリティ侵害による顧客の損失
セキュリティ侵害による顧客の損失 全 4 枚 拡大写真
シスコシステムズ合同会社(シスコ)は3月10日、サイバー攻撃の脅威と動向についてまとめた「年次サイバーセキュリティレポート(2017年版)」を発表した。同レポートは、シスコのセキュリティ エキスパートが収集した脅威に関する最新情報を検討し、業界の洞察とともに企業におけるセキュリティの動向をまとめたもので、今回で10回目となる。

レポートによると、企業のCSOは自社のセキュリティ体制を強化していく上での最大の障害として、予算上の制約、互換性に乏しいシステム、熟練した人材の不足を挙げている。また、企業・組織の65%は、6種類から最大50種類以上のセキュリティ関連製品を使用しており、セキュリティ効果のギャップを拡大させている可能性があるとしている。

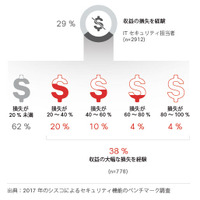
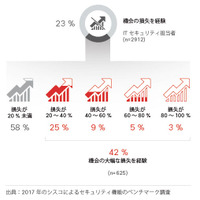
さらに、セキュリティ侵害を受けた組織の損失について、その22%が顧客を失っており、そのうち40%の組織は20%以上の顧客を失っている。また、29%が収益を失っており、そのうち38%の組織では収益の20%以上を失っている。さらに、23%が事業機会を失っており、そのうち42%の組織では20%以上の事業機会を失っていることが判明した。

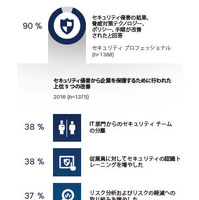
こうした被害を受けた組織の90%はその後、脅威防御技術やセキュリティプロセスの改善に取り組んでおり、その内容は「IT部門とセキュリティ部門の分離(38%)」「従業員のセキュリティ研修の強化(38%)」「リスク軽減テクノロジーの導入(37%)などが挙がった。一方で、ハッキングがより「企業化」していることを挙げ、組織は「セキュリティを最優先課題にする」「職務規範の評価」「セキュリティの有効性の検証」「統合防御アプローチの導入」を行うべきとしている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

    ソニー生命「お客さま WEB サービス」に不正アクセス、メディケア生命保険 契約者等 約38.5万件が漏えい

  2. SMBCコンシューマーファイナンスの保証システムに不正アクセス、外部へのデータ送信を確認

    SMBCコンシューマーファイナンスの保証システムに不正アクセス、外部へのデータ送信を確認

  3. ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

    ドコモオンラインショップ・My docomo に不正アクセス、最大約30万件の顧客情報が流出

  4. 第三者が管理画面へ総当たり攻撃を行い侵入 ~ イープラス フェス専用アプリに不正アクセス

    第三者が管理画面へ総当たり攻撃を行い侵入 ~ イープラス フェス専用アプリに不正アクセス

  5. 消防庁「安否情報システム」に不正アクセス、影響範囲調査のためにサービスを停止消防庁の「安否情報システム」に不正アクセス、影響範囲調査のためサービス停止

    消防庁「安否情報システム」に不正アクセス、影響範囲調査のためにサービスを停止消防庁の「安否情報システム」に不正アクセス、影響範囲調査のためサービス停止

ランキングをもっと見る
PageTop