Active Directoryを狙う2つの攻撃手法と、ログを活用した検知と対策(JPCERT/CC) | ScanNetSecurity
2026.11.16(月)

Active Directoryを狙う2つの攻撃手法と、ログを活用した検知と対策(JPCERT/CC)

JPCERT/CCは、「ログを活用したActive Directoryに対する攻撃の検知と対策」と題する資料を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
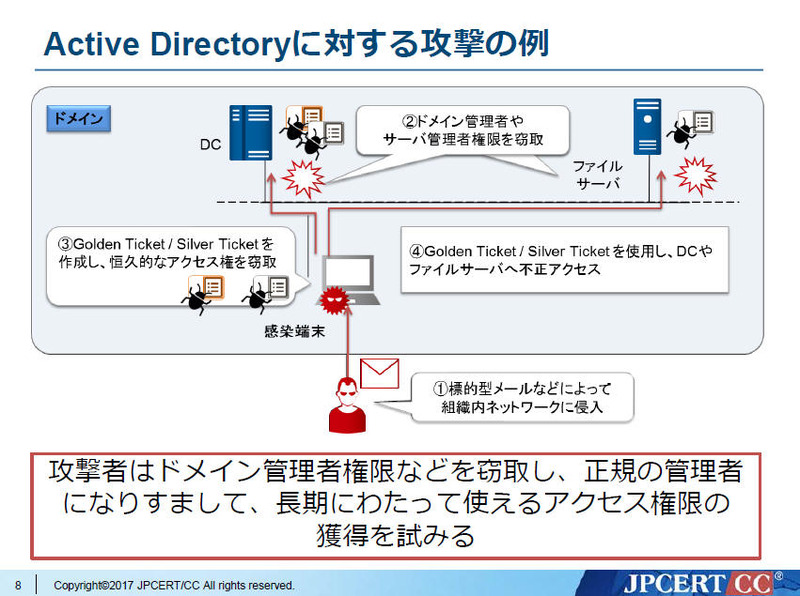
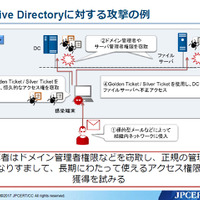
Active Directoryに対する攻撃の例
Active Directoryに対する攻撃の例 全 2 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は3月14日、「ログを活用したActive Directoryに対する攻撃の検知と対策」と題する資料を公開した。JPCERT/CCでは、標的型攻撃においてActive Directoryを乗っ取る事例を多数確認しているが、一部の組織ではActive Directoryの脆弱性の放置や、ログの保存が不十分であるため、攻撃を受けやすい、または受けても検知できない環境にある。しかし、Active Directoryの攻撃手法とその対策を合わせて整理した日本語ドキュメントがすくないため、同資料を公開したという。

資料によると、Active Directoryの攻撃手法は「Active Directoryの脆弱性の悪用」と「端末に保存された認証情報の悪用」の大きく2種類に分けることができ、いずれも攻撃手法やツールも公開されていることから比較的容易に攻撃できることが特徴となっている。前者ではKerberos認証の脆弱性の悪用、後者にはPass-the-HashやPass-the-Ticketといった手法がある。資料では、これらの攻撃手法の概要と、Active Directoryのイベントログを活用した横断的侵害の検知、Active Directoryに対する攻撃の対策などをまとめている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

    日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

  4. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

  5. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

ランキングをもっと見る
PageTop