クローズドな環境からUSBストレージを介してデータを窃取する手法を確認(JPCERT/CC) | ScanNetSecurity
2026.11.16(月)

クローズドな環境からUSBストレージを介してデータを窃取する手法を確認(JPCERT/CC)

JPCERT/CCは、「USBストレージに保存されたデータを窃取するサイバー攻撃に関する注意喚起」を発表した。

脆弱性と脅威 脅威動向
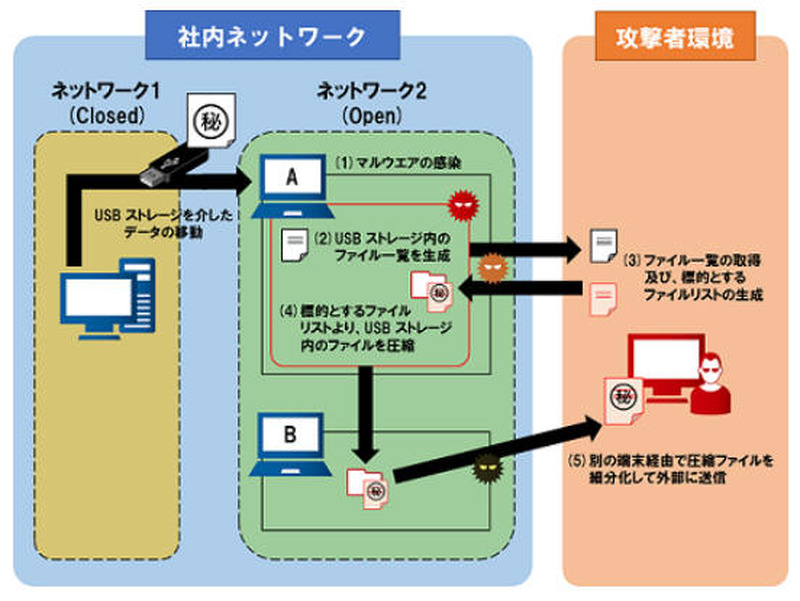
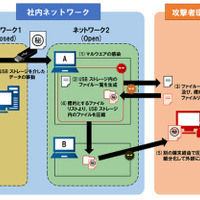
攻撃の概要
攻撃の概要 全 1 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は3月30日、「USBストレージに保存されたデータを窃取するサイバー攻撃に関する注意喚起」を発表した。これはJPCERT/CCに報告があったもので、重要なデータをクローズドな環境で管理していても、USBストレージを介してデータの窃取が可能となる。

この手法は、あらかじめ端末を何らかの方法でマルウェアに感染させると、その端末に接続したUSBストレージにあるファイルの一覧を自動的に生成する。生成されたファイルの一覧から必要なファイルのリストを作成すると、それらのファイルで圧縮ファイルを作成する。攻撃者は感染させた端末や別の端末から圧縮ファイルを細分化して外部へ送信する。

報告された例では、「C:\intel\logs」や「C:\Windows\system32」フォルダの配下に、次のようなファイルが設置される。

・正規の実行ファイルに類似した名前の実行ファイル
intelUPD.exe, intelu.exe, IgfxService.exe
・生成されたファイルリスト
interad.log, slog.log
・窃取のために圧縮されたファイル

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

    「ノジマオンライン」に不正アクセス、約700万件の会員情報が漏えい

  2. ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

    ブックオフグループホールディングス子会社の会員管理システムに不正アクセス、638万3,279人の会員情報が漏えい

  3. 日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

    日本のCISO、データ損失の原因の最多は悪意ある内部関係者 退職者が要因は98% ~ プルーフポイント調査

  4. 無印良品のオーダーカーテンに関する業務委託先に不正アクセス

    無印良品のオーダーカーテンに関する業務委託先に不正アクセス

  5. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

ランキングをもっと見る
PageTop