MUFGカード騙るフィッシングメール、新たな文面とリンク先を確認(フィッシング対策協議会) | ScanNetSecurity
2026.11.22(日)

MUFGカード騙るフィッシングメール、新たな文面とリンク先を確認(フィッシング対策協議会)

フィッシング対策協議会は、MUFGカードを騙るフィッシングについて、更新情報を発表した。

脆弱性と脅威 脅威動向
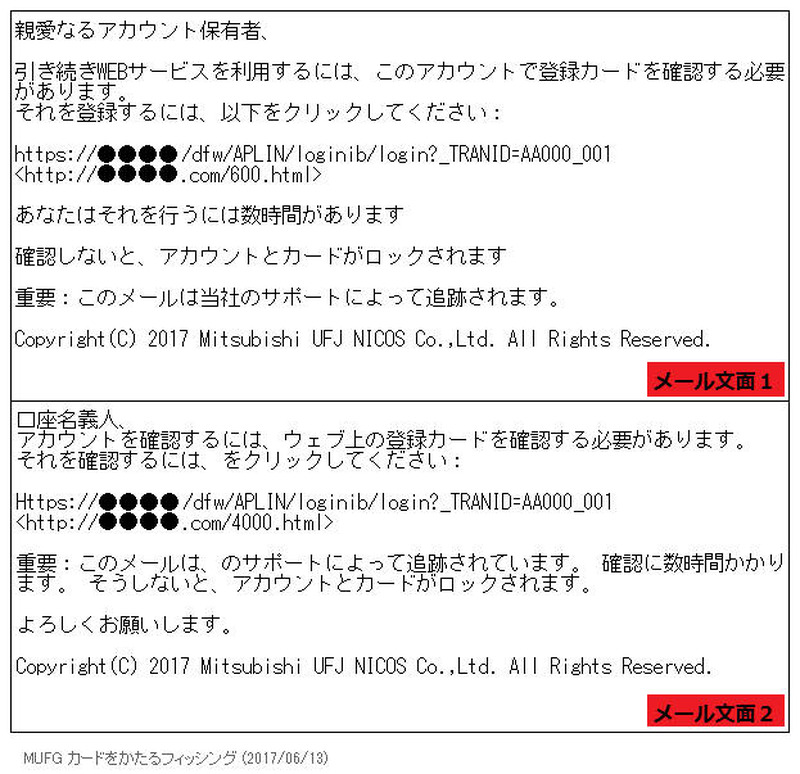
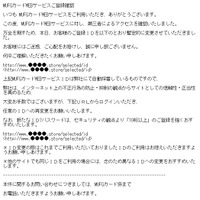
確認されたフィッシングメール
確認されたフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は6月13日、MUFGカードを騙るフィッシングについて、更新情報を発表した。新たな文面とリンク先が確認されている。確認されたメールは「WEBサービス利用者」という件名で、引き続きWebサービスを利用するためには登録カードを確認する必要があるとして、本文内のリンクをクリックさせようとする。なお、違和感のある日本語が散見される文面となっている。新たに確認されたフィッシングサイトのURLは以下の通り。

http://●●●●.com/4000.html
http://●●●●.com/600.html
http://●●●●.249.88/~jpmitsun/MUFG/[英数字]
http://www.●●●●.com/mkdir/MUFG/[英数字]
http://host17.●●●●.ae/~appmyidn/MUFG/[英数字]

同協議会では、6月13日9時30分の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼しているという。また、このようなフィッシングサイトにてクレジットカード情報(カード番号、カード有効期限、CVV番号など)、個人情報(お名前、生年月日、電話番号、カード利用代金お支払口座番号など)、アカウント情報(WEBサービスID、WEBサービスパスワードなど)、E-mailアドレスなどを絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

    SMBC日興証券が持株会事務受託業務で使用しているシステムに不正アクセス

  2. インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

    インターネット調査システムに不正アクセス、個人情報の漏えいがないことを確認

  3. イオングループの一部Webサイトに不正アクセス、414件の顧客情報が流出

    イオングループの一部Webサイトに不正アクセス、414件の顧客情報が流出

  4. Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

    Googleが報告、人の手を借りず AI エージェントがパッチから攻撃コードを自動生成

  5. ナカバヤシ運営「asue」に不正アクセス、個人情報外部流出の可能性を完全に否定することはできず

    ナカバヤシ運営「asue」に不正アクセス、個人情報外部流出の可能性を完全に否定することはできず

ランキングをもっと見る
PageTop