金融機関を対象としたフィシングが大幅減、SNSが新たな対象として台頭(フィッシング対策協議会) | ScanNetSecurity
2026.11.04(水)

金融機関を対象としたフィシングが大幅減、SNSが新たな対象として台頭(フィッシング対策協議会)

フィッシング対策協議会は、「フィッシングレポート 2017 ~ 普及が進むユーザ認証の新しい潮流 ~」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
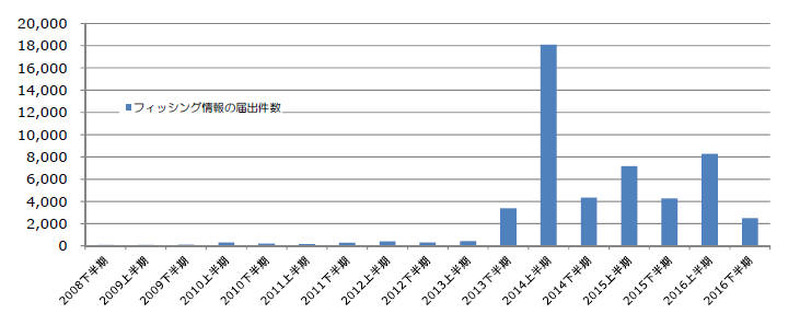
フィッシング情報の届出件数
フィッシング情報の届出件数 全 3 枚 拡大写真
フィッシング対策協議会は6月15日、「フィッシングレポート 2017 ~ 普及が進むユーザ認証の新しい潮流 ~」を公開した。このレポートは、同協議会のガイドライン策定ワーキンググループにおいて、フィッシングの被害状況、フィッシングの攻撃技術・手法などをとりまとめたもの。

レポートによると、2015年から高水準で推移していた国内金融機関を対象としたフィッシングが春頃から急速に減少した一方で、LINEなどのSNSを対象よした攻撃が台頭した。この傾向を受け、同協議会へのフィッシング情報の届出件数も2015年の11,408件から2016年は10,759件と、やや減少している。ただし、フィッシングサイトの件数は1.3倍に増加、ブランド名を悪用された企業の延べ件数も2015年の164件から2016年は261件と大幅に増加している。

また、この1年の傾向として、BEC(Business E-mail Compromise:ビジネスメール詐欺、ホエーリングとも呼ばれる)、クレジットカード情報を狙うフィッシングの増加、国内の大学を狙ったフィッシングを取り上げている。さらに、新しい攻撃手法・対策の動向として、ユーザ認証システム「SP 800-63」および「IDフェデレーション」を挙げている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  3. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  4. ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

    ほっかむりをねじりハチマキに変えて ~ 熊谷正寿に聞いた GMOサイバーセキュリティ byイエラエの目的

  5. 業務委託先の元社員のスマホに残されていた情報を鑑定、最終的に約2260万件が流出(ベネッセ)

    業務委託先の元社員のスマホに残されていた情報を鑑定、最終的に約2260万件が流出(ベネッセ)

ランキングをもっと見る
PageTop