LINE騙るフィッシングメール、「パスワードが簡単すぎる」と設定変更促す(フィッシング対策協議会) | ScanNetSecurity
2026.11.03(火)

LINE騙るフィッシングメール、「パスワードが簡単すぎる」と設定変更促す(フィッシング対策協議会)

フィッシング対策協議会は、LINEを騙るフィッシングメールが出回っているとして注意喚起を発表した。

脆弱性と脅威 脅威動向
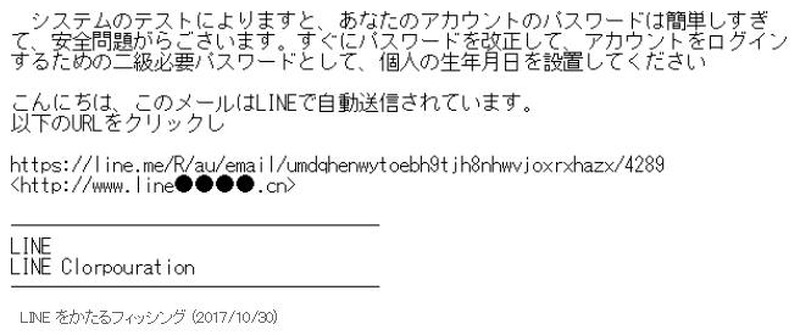
確認されたフィッシングメール
確認されたフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は10月30日、LINEを騙るフィッシングメールが出回っているとして注意喚起を発表した。確認されているフィッシングメールは「LINEへのメールアドレス」という件名で、システムのテストによりパスワードが簡単すぎるとして、設定変更のためにリンクをクリックさせようとする。

「簡単しすぎて」「問題がらございます」「パスワードを改正」「二級必要パスワード」など違和感のある文章が多く、フィッシングに気付きやすい内容になっている。また、確認されたフィッシングサイトのURLは以下の通り。

http://www.line●●●●.cn/

同協議会によると、10月30日16時の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される可能性があるため、引き続き注意を呼びかけている。さらに、このようなフィッシングサイトにてアカウント情報(メールアドレス、パスワードなど)を絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  3. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

  4. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  5. ヤマダデンキ提供の「ヤマダビデオ」「スマホゴールド会員」に不正アクセス、一時サービス停止

    ヤマダデンキ提供の「ヤマダビデオ」「スマホゴールド会員」に不正アクセス、一時サービス停止

ランキングをもっと見る
PageTop