セキュリティ質問再設定に誘導する偽Appleメール、新たなリンク先を確認(フィッシング対策協議会) | ScanNetSecurity
2026.09.14(月)

セキュリティ質問再設定に誘導する偽Appleメール、新たなリンク先を確認(フィッシング対策協議会)

フィッシング対策協議会は、Appleを騙るフィッシングメールで新たなリンク先が確認されたとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
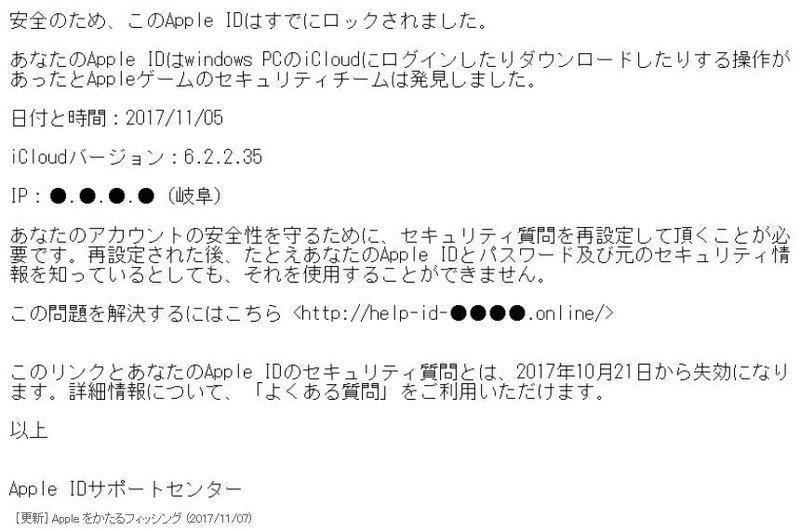
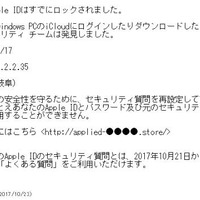
確認されたフィッシングメール
確認されたフィッシングメール 全 3 枚 拡大写真
フィッシング対策協議会は11月7日、Appleを騙るフィッシングメールで新たなリンク先が確認されたとして、注意喚起を発表した。確認されているフィッシングメールの件名は「あなたのApple IDのセキュリティ質問を再設定してください。」で、Apple IDを使って岐阜のIPアドレスのPCからログインやダウンロード操作があったとして、アカウントをロックしたという内容となっている。

アカウントの安全性を守るために、セキュリティ質問を再設定するようリンクをクリックさせようとする。新たに確認されたリンク先URLは次の通り。

メール内のURL
http://help-id-●●●●.online/

転送先のURL
http://support-appleid-●●●●.com/

同協議会によると、11月7日15時の時点でフィッシングサイトが稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される可能性があるため、引き続き注意を呼びかけている。さらに、このようなフィッシングサイトにてApple ID、パスワード、姓、名、生年月日、郵便番号、都道府県、市区町村、その他住所、電話番号、クレジットカード番号、カードの名義人、有効期限、セキュリティコード、セキュリティ質問、答えなどを絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  3. 「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

    「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

  4. 不正アクセスや報告遅れを中心に民間 98 件へ指導 ~ 個人情報保護委員会が第367回会合を開催

    不正アクセスや報告遅れを中心に民間 98 件へ指導 ~ 個人情報保護委員会が第367回会合を開催

  5. TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

    TRUNK 従業員のメールアカウントに不正アクセス、不審メール送信も確認

ランキングをもっと見る
PageTop