MUFGカード騙るフィッシングメール、文面にはつながりのない文章が散見(フィッシング対策協議会) | ScanNetSecurity
2026.10.28(水)

MUFGカード騙るフィッシングメール、文面にはつながりのない文章が散見(フィッシング対策協議会)

フィッシング対策協議会は、MUFGカードを騙るフィッシングメールが出回っているとして、注意喚起を発表した。

脆弱性と脅威 脅威動向
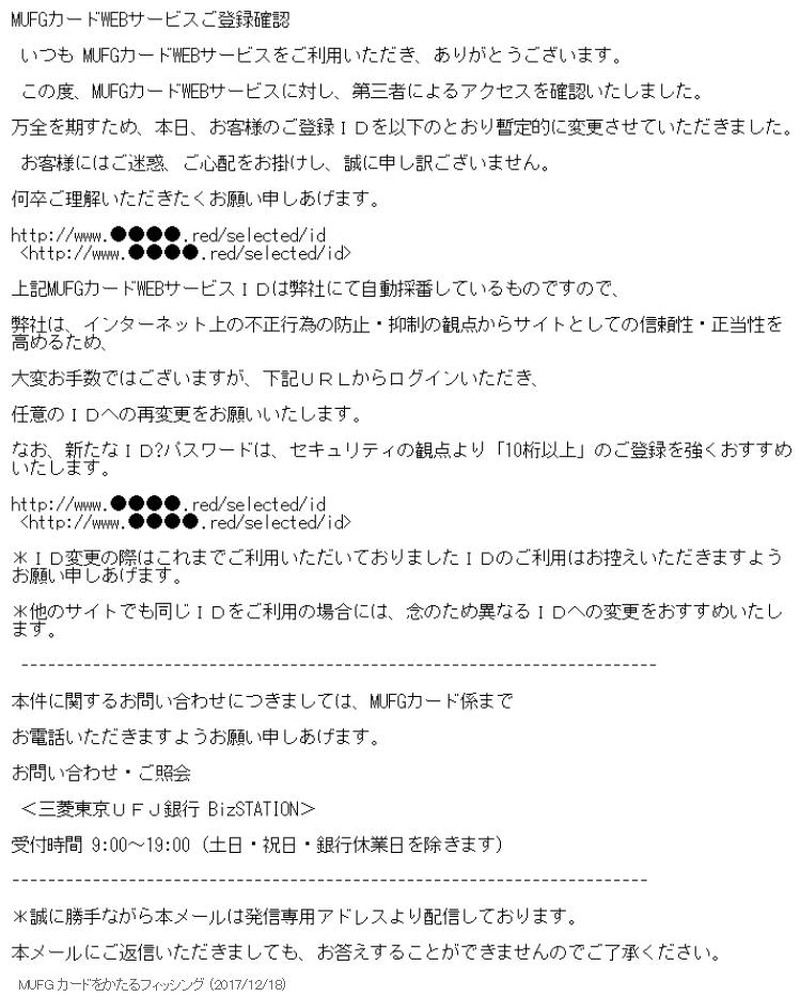
確認されたフィッシングメール
確認されたフィッシングメール 全 2 枚 拡大写真
フィッシング対策協議会は12月18日、MUFGカードを騙るフィッシングメールが出回っているとして、注意喚起を発表した。確認されたメールは「【重要:必ずお読みください】」という件名で、第三者によるアクセスを確認したため登録IDを暫定的に変更したとして、IDとパスワードを再変更するために本文中のリンクをクリックさせようとする。なお、文面は文章を入れ替えたのか、つながりのない文章が散見される。確認されたフィッシングサイトのURLは次の通り。

http://www.●●●●.red/selected/id
http://www.●●●●.link/selected/id
http://www.●●●●.kim/selected/id
http://www.●●●●.info/selected/id
http://www.●●●●.store/selected/id
http://www.●●●●.online/selected/id
http://www.●●●●.top/selected/id
http://www.●●●●.club/selected/id
http://www.●●●●.work/selected/id
http://www.●●●●.pro/selected/id
http://www.●●●●.xyz/selected/id

同協議会では、12月18日13時30分の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼しているという。また、このようなフィッシングサイトにてクレジットカード情報(カード番号、カード有効期限、セキュリティコードなど)、個人情報(お名前、生年月日、電話番号、カード利用代金お支払口座番号など)、アカウント情報(WEBサービスID、WEBサービスパスワードなど)、E-mailアドレスなどを絶対に入力しないよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

    リゾートトラストのウェブサイトに不正アクセス、約 26,000件の会員情報が漏えい

  2. 楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

    楽天モバイルで支払い証明書が第三者に閲覧される可能性、脆弱性診断テストで判明

  3. 「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

    「タイムズカー」への不正アクセス、本人確認書類画像データが漏えいした顧客に 3,000円相当を見舞いとして支払い

  4. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  5. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

ランキングをもっと見る
PageTop