車載ネットワークのCANメッセージのズレに着目、サイバー攻撃検知(富士通研究所) | ScanNetSecurity
2026.11.02(月)

車載ネットワークのCANメッセージのズレに着目、サイバー攻撃検知(富士通研究所)

富士通研究所は、車載ネットワークにおけるサイバー攻撃を検知する技術を開発したと発表した。

製品・サービス・業界動向 新製品・新サービス
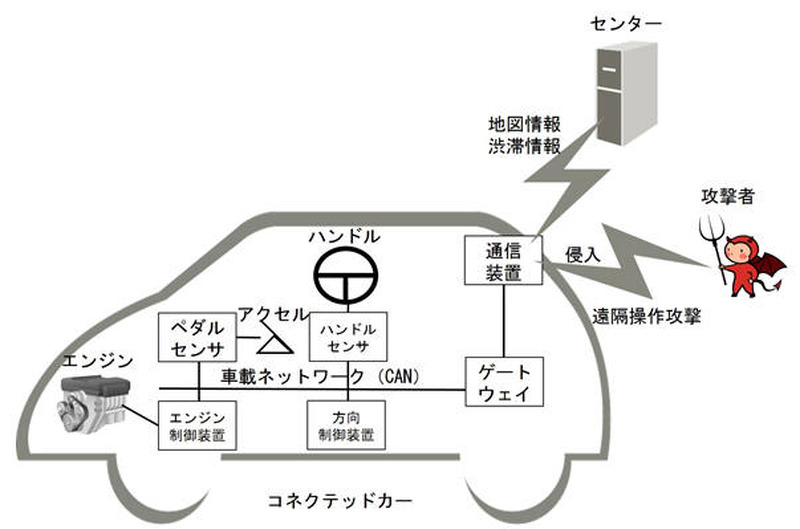
コネクテッドカーの構造とサイバー攻撃
コネクテッドカーの構造とサイバー攻撃 全 2 枚 拡大写真
株式会社富士通研究所は1月24日、車載ネットワークにおけるサイバー攻撃を検知する技術を開発したと発表した。自動車は、CAN(Controller Area Network)と呼ばれる車載ネットワークにCANメッセージを送ることで、ボディや走行の動作を制御する。サイバー攻撃者は、外部との通信装置やゲートウェイを乗っ取り、悪意あるCANメッセージを送信することで、遠隔操作攻撃を行う。

こうした攻撃には、「通信装置の乗っ取りを防止する入口対策」「車内装置にて悪意あるメッセージを検知する技術」「センターでの分析に基づくセキュリティ対策の自動更新による対処」といった多段階でのセキュリティが不可欠となる。今回同社は、車内装置にて悪意あるメッセージを検知する技術を開発した。これは、CANメッセージの平常時の周期による受信数と、実際に受信したメッセージの受信数を比較し、ずれの有無を検証。ずれがあった場合には、そのずれの情報を以降の周期に伝達することで、一時的なものなのか、攻撃によるものなのかを判断する。

実際の自動車で収録した600秒分のCANデータに対し、既知の攻撃手法のメッセージをさまざまなタイミングで注入した約1万パターンの疑似攻撃データでの評価では、全ての攻撃を検知でき、かつ誤検知が発生しないことを確認した。同技術を活用することで、攻撃検知による確実な対策が可能となり、安全、かつ、スムーズな走行の実現を支援できるとしている。同社では、2018年度での実用化を目指すという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

  4. PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

    PingCAPに不正アクセス、日本国内で最大約5万件の個人情報が漏えい

  5. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

ランキングをもっと見る
PageTop