「memcached」が標的と思われるアクセスが増加、アクセス制御を推奨(JPCERT/CC) | ScanNetSecurity
2026.11.04(水)

「memcached」が標的と思われるアクセスが増加、アクセス制御を推奨(JPCERT/CC)

JPCERT/CCは、「memcached のアクセス制御に関する注意喚起」を発表した。

脆弱性と脅威 脅威動向
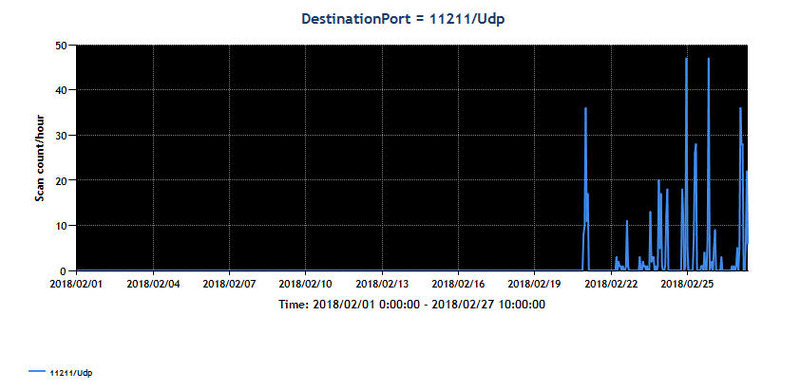
TSUBAME による、11211/udp スキャンの観測状況 (2018年2月1日 - 2018年2月27日)
TSUBAME による、11211/udp スキャンの観測状況 (2018年2月1日 - 2018年2月27日) 全 1 枚 拡大写真
一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は2月27日、「memcached のアクセス制御に関する注意喚起」を発表した。これは2018年2月21日頃から、11211/udpの通信ポートに対するアクセスが増加していることを、外部組織からの情報提供、およびインターネット定点観測システム(TSUBAME)の観測データから確認しているというもの。

観測されたスキャンは、同通信ポートへのスキャンパケットから、memcachedに対して行われている可能性が考えられ、memcachedの設定によっては意図せずインターネットからアクセス可能な状態になっており、スキャンに応答している可能性があるとしている。このような場合には、攻撃の踏み台にされたり、memcachedが保持する情報へアクセスされたりする可能性がある。

特に 1.2.7 以降のmemcachedをデフォルトの設定で利用している場合、意図せず 11211/tcp および 11211/udp のポートがアクセス可能な状態になっているケースが考えられる。JPCERT/CCでは、memcachedを踏み台として悪用したとみられるDDoS攻撃の報告を受け取っていることから、適切なアクセス制御を実施することを強く推奨している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

    WordPress バージョン 6 系および 7 系における遠隔からの任意のコード実行が可能となる複数の脆弱性(Scan Tech Report)

  2. 松屋公式アプリに不正アクセス 会員情報等が漏えい

    松屋公式アプリに不正アクセス 会員情報等が漏えい

  3. 外務省のネットワークに不正アクセス、7月27日に検知

    外務省のネットワークに不正アクセス、7月27日に検知

  4. 「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

    「MUJIアプリ」で最大 約2,726万件の顧客情報が流出した可能性

  5. 東京都水道局で個人情報を含む外付けHDD4台が施錠されたキャビネットから紛失

    東京都水道局で個人情報を含む外付けHDD4台が施錠されたキャビネットから紛失

ランキングをもっと見る
PageTop