仮想通貨採掘ソフト「Claymore」およびIoT機器を狙うアクセスの増加を確認(警察庁) | ScanNetSecurity
2026.10.02(金)

仮想通貨採掘ソフト「Claymore」およびIoT機器を狙うアクセスの増加を確認(警察庁)

警察庁は、「仮想通貨採掘ソフトウェア『Claymore(クレイモア)』を標的としたアクセスの増加等について」を「@police」において公開した。

脆弱性と脅威 脅威動向
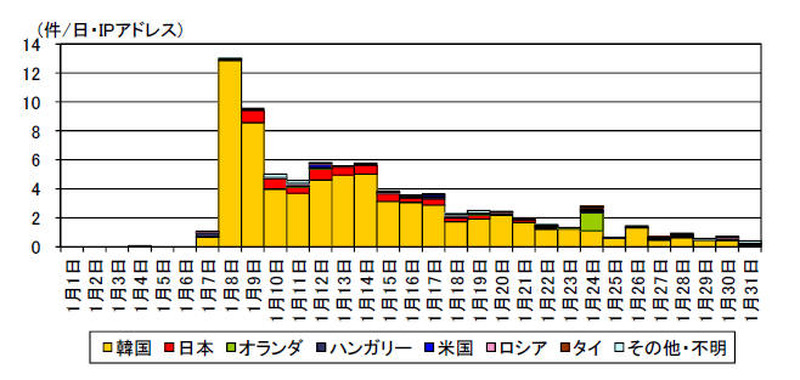
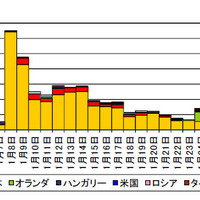
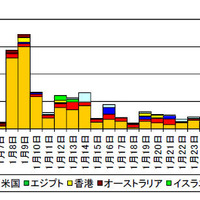
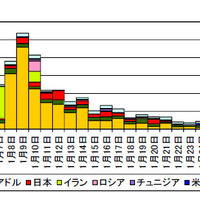
宛先ポート3333/TCP に対するアカウントリストを調査するアクセス件数の発信元国・地域別推移
宛先ポート3333/TCP に対するアカウントリストを調査するアクセス件数の発信元国・地域別推移 全 4 枚 拡大写真
警察庁は3月12日、「仮想通貨採掘ソフトウェア『Claymore(クレイモア)』を標的としたアクセスの増加等について」を「@police」において公開した。同庁のインターネット定点観測システムにおいて、「仮想通貨採掘ソフトウェア『Claymore』を標的としたアクセスの増加」および「Android Debug Bridge で使用される5555/TCP ポートに対するアクセスの観測」を確認しているという。

同庁では1月8日以降、仮想通貨「Ethereum(イーサリアム)」を採掘するために使用されるソフトウェア「Claymore」で管理用ポートとして使用される宛先ポート3333/TCPに対して、JSON形式のリクエストによりJSON-RPC経由で「Ethereum」のアカウントリストを調査するアクセスの増加を観測している。

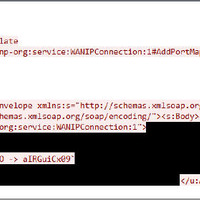
この発信元からの他のアクセスを調査した結果、52869/TCPに対するアクセスにおいて、外部のWebサーバから「okiru」や「satori」など呼ばれるMiraiボット亜種をダウンロードし、実行を試行するパケットを確認した。また、37215/TCP に対するアクセスでも同様のパケットを確認している。これらのアクセスの増加は、3333/TCPに対するアクセスと同時期になっていた。同庁では、「Claymore」のJSON-RPCのAPI利用者、およびIoT機器の利用者に対して具体的な対策方法を挙げ、実施を推奨している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. 日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

    日本エネルギー経済研究所にフィッシング攻撃、所員6名のMicrosoft 365 アカウントに不正アクセス

  3. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  4. 当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

    当選を落選に書き換え ~ デジタル整理券システム「mogily」に不正アクセス

  5. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

ランキングをもっと見る
PageTop