製造、小売では実施すべきセキュリティ対策を委託先に明示せず(IPA) | ScanNetSecurity
2026.10.04(日)

製造、小売では実施すべきセキュリティ対策を委託先に明示せず(IPA)

IPAは、「ITサプライチェーンの業務委託におけるセキュリティインシデント及びマネジメントに関する調査」報告書を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
「ITサプライチェーンの業務委託におけるセキュリティインシデント及びマネジメントに関する調査」
「ITサプライチェーンの業務委託におけるセキュリティインシデント及びマネジメントに関する調査」 全 7 枚 拡大写真
独立行政法人情報処理推進機構(IPA)は3月26日、「ITサプライチェーンの業務委託におけるセキュリティインシデント及びマネジメントに関する調査」報告書を公開した。同報告書は、ITシステム・サービス等の業務委託先などにおけるセキュリティリスクが看過できない課題となっていることから、ITサプライチェーンにおける対策状況、およびインシデント発生事例などについて調査を行い、その結果をまとめたもの。

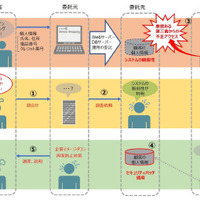
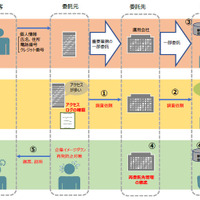
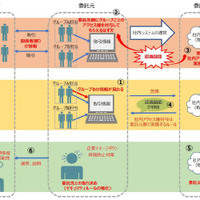
調査は、文献調査、アンケート調査、インタビュー調査により行われており、これらをまとめたところ、「インシデントが発覚する主体(委託元、委託先、顧客)によって発覚経緯に特徴がある」「インシデントの発生箇所は委託先が多い」「事業分野ごとに、インシデントの原因に特徴がある」といった特徴が現れた。また、これらの分析から「インターネットビジネス事業×不正アクセス」「ITソリューション事業(SI事業)×内部不正」「ITソリューション事業(クラウドサービス事業)×人」の3つのインシデントの典型パターンを作成している。

「ITサプライチェーンリスクマネジメントに対する企業の取組みの現状」では、委託元の回答企業が直接取引を行った委託先は「10社以下」が77.6%と最も多かった。一方、委託先の回答企業が直接取引を行った委託元は「50社以下」が71.6%で、「101社以上」の委託先と取引がある委託元も12.7%と一定数あった。委託元の回答企業の54.3%、委託先の回答企業の76.6%に再委託先があった。

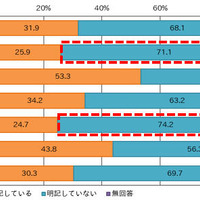
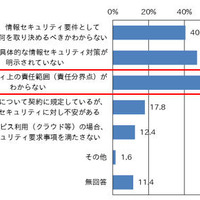
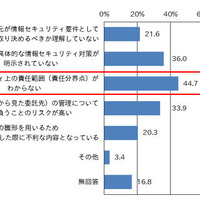
また、情報通信業以外の委託元は過半数が、実施すべき情報セキュリティ対策を仕様書等で委託先に明示していない。特に、製造業では71.1%、卸売・小売業で74.2%が明記しておらず、顕著になっている。さらに、委託契約における情報セキュリティ上の責任範囲(責任分界点)がわからないと回答する割合が、委託元、委託先とも最多となっている。6+5

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  2. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  3. 「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

    「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

  4. メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

    メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

  5. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

ランキングをもっと見る
PageTop