
佐川急便の不在通知を装うSMSを確認(フィッシング対策協議会)
フィッシング対策協議会は、佐川急便の不在通知を装うショートメッセージ(SMS)が出回っているとして注意喚起を発表した。
脆弱性と脅威
脅威動向
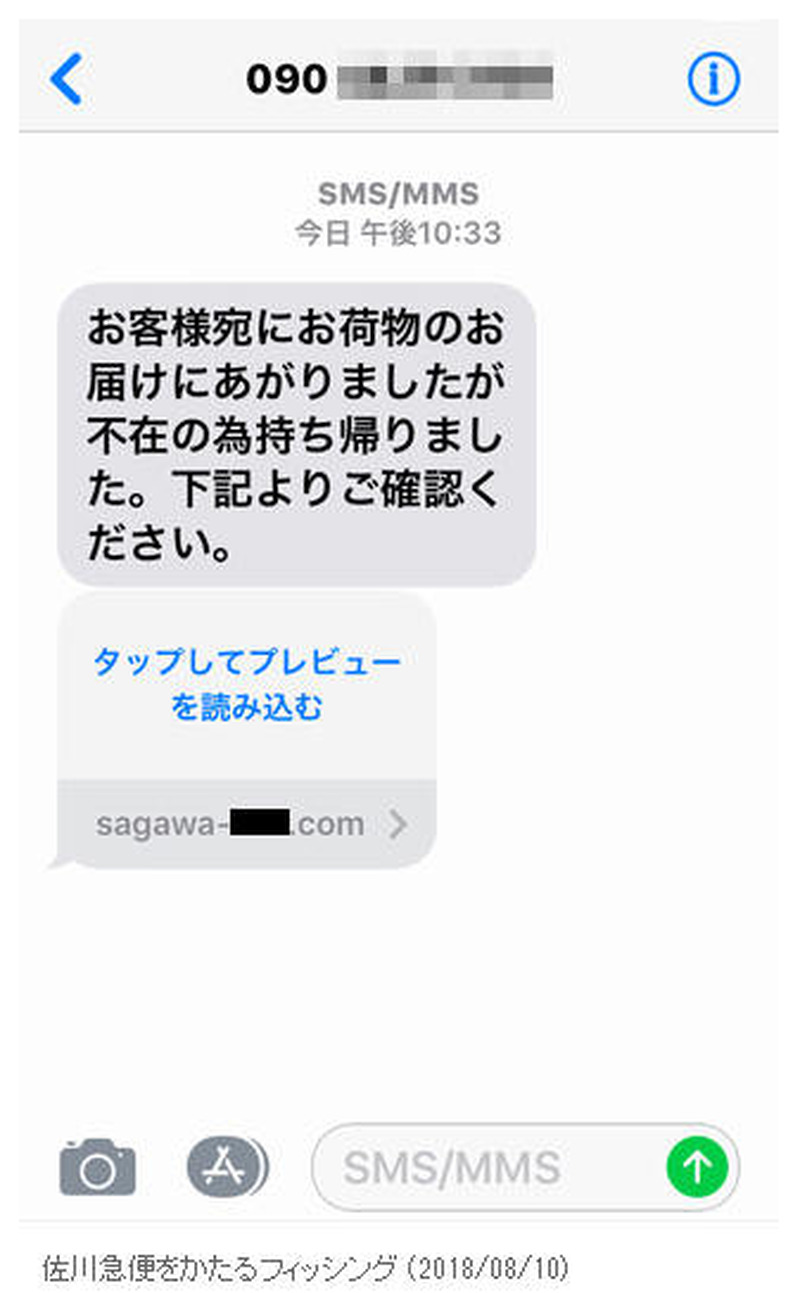
http://sagawa-●●●●.com/
同協議会では、8月10日13時の時点でフィッシングサイトが稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される恐れもあるとして注意を呼びかけている。さらに、このようなショートメッセージを受信した場合には、リンクを開かずに無視または削除すること、フィッシングサイトを表示してしまった場合には携帯電話番号、認証コードを絶対に入力しないよう呼びかけている。
関連記事
-
FFRI 鵜飼裕司の Black Hat USA 2018 注目 Briefings(1)日本はグローバルセキュリティ業界のインナーサークルにいない
研修・セミナー・カンファレンス -
FFRI 鵜飼裕司の Black Hat USA 2018 注目 Briefings(2)CPU とマルウェア
研修・セミナー・カンファレンス -
FFRI 鵜飼裕司の Black Hat USA 2018 注目 Briefings(3)AI・機械学習と自動車
研修・セミナー・カンファレンス -
TLBleed にどう対応するか、暗号鍵漏えいさせるCPU攻撃をインテルは「心配に及ばず」と認識 (The Register)
国際
この記事の写真


/




