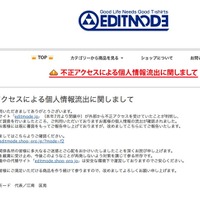
株式会社エディットモードは12月7日、同社が運営する任天堂グッズ販売Webサイト「editmode.jp」(2018年7月より閉鎖中)が外部から不正アクセスを受け顧客の個人情報の流出が判明したと発表した。
これは2018年7月11日にカード会社から決済代行会社を通じて、同サイトでの情報漏えいの可能性について連絡があり判明したというもの。
同社では被害拡大防止のためオンラインショップでカード決済が出来ないようにサービスを停止し、カード会社に該当するカード情報を報告し不正利用防止のモニタリングを依頼。あわせて調査会社に原因や流出した個人情報の範囲の確認を依頼。
調査によると、2018年1月に同サイトはセキュリティ向上を目的にアップデートを行った際に、同作業を依頼した管理会社の不手際で外部から簡易にアクセスできる仕様となっており、2018年3月7日から外部の不正アクセスにより新規申し込みの際に登録したカード情報が抜き取られた可能性が判明した。
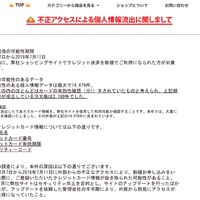
流出した可能性があるのは、2018年3月7日から7月11日に同サイトでクレジット決済を新規利用した顧客のクレジットカード情報(名義、番号、有効期限、セキュリティコード)最大14,679件、但し、その内の殆どはカードの有効性確認されていたものと考えられ、実際に決済が成立している注文数は2,169件とのこと。
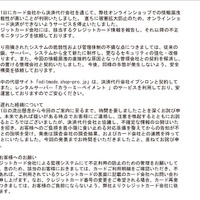
同社では対策として、調査会社より指摘されたシステムの脆弱性と管理体制の不備について、従来サイトを閉鎖した上でサーバ、システムから新たに制作しセキュリティの強化・改修を進めている。今回の情報流出の原因となった管理会社との契約を解消し、現在稼働中の代替サイト「editmode.shop-pro.jp」は決済代行会社イプシロンと契約し、レンタルサーバー「カラーミーペイメント」のサービスを利用し安全な環境で運営している。
同社では7月11日の発覚から公表が12月にまで遅れた理由について、顧客への負担を最小限に食い止める対応準備を整えてからの告知が不可欠であると決済代行会社と協議し、調査結果とカード会社との連携を待ってからの発表となったと説明。今回の不正アクセスについて、10月18日に所轄警察である下京警察署生活安全課に被害報告を行い、10月26日には監督官庁である個人情報保護委員会事務局に報告済み。
同サイトを利用した顧客には、カード利用明細に不審な請求がないか確認し、不正利用があればカード会社に連絡するよう呼びかけている。
これは2018年7月11日にカード会社から決済代行会社を通じて、同サイトでの情報漏えいの可能性について連絡があり判明したというもの。
同社では被害拡大防止のためオンラインショップでカード決済が出来ないようにサービスを停止し、カード会社に該当するカード情報を報告し不正利用防止のモニタリングを依頼。あわせて調査会社に原因や流出した個人情報の範囲の確認を依頼。
調査によると、2018年1月に同サイトはセキュリティ向上を目的にアップデートを行った際に、同作業を依頼した管理会社の不手際で外部から簡易にアクセスできる仕様となっており、2018年3月7日から外部の不正アクセスにより新規申し込みの際に登録したカード情報が抜き取られた可能性が判明した。
流出した可能性があるのは、2018年3月7日から7月11日に同サイトでクレジット決済を新規利用した顧客のクレジットカード情報(名義、番号、有効期限、セキュリティコード)最大14,679件、但し、その内の殆どはカードの有効性確認されていたものと考えられ、実際に決済が成立している注文数は2,169件とのこと。
同社では対策として、調査会社より指摘されたシステムの脆弱性と管理体制の不備について、従来サイトを閉鎖した上でサーバ、システムから新たに制作しセキュリティの強化・改修を進めている。今回の情報流出の原因となった管理会社との契約を解消し、現在稼働中の代替サイト「editmode.shop-pro.jp」は決済代行会社イプシロンと契約し、レンタルサーバー「カラーミーペイメント」のサービスを利用し安全な環境で運営している。
同社では7月11日の発覚から公表が12月にまで遅れた理由について、顧客への負担を最小限に食い止める対応準備を整えてからの告知が不可欠であると決済代行会社と協議し、調査結果とカード会社との連携を待ってからの発表となったと説明。今回の不正アクセスについて、10月18日に所轄警察である下京警察署生活安全課に被害報告を行い、10月26日には監督官庁である個人情報保護委員会事務局に報告済み。
同サイトを利用した顧客には、カード利用明細に不審な請求がないか確認し、不正利用があればカード会社に連絡するよう呼びかけている。