株式会社オージス総研は1月28日、同社が運営する「宅ふぁいる便」の一部サーバへの不正アクセスによる顧客情報漏えいについての第3報を発表した。
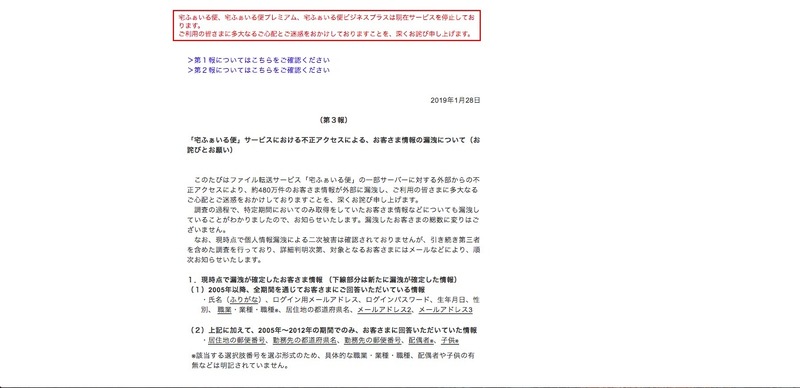
これは「宅ふぁいる便」の一部サーバーへの不正アクセスで顧客情報約480万件が外部に流出した件について、漏えいが確定した顧客情報についてその続報を公表したもの。
今回、新たに漏えいが確定したのは、2005年以降の全期間の回答のうち、ふりがな、職業、メールアドレス2、メールアドレス3と2005年から2012年の期間のみの回答のうち居住地の郵便番号、勤務先の都道府県名、勤務先の郵便番号、配偶者、子供に関する情報。
同社では、新たに漏えいが確定した項目について、職業、配偶者、子供の項目は該当する選択肢番号を選ぶ形式で顧客の具体的な情報は明記されていないとしている。
また、流出したログイン用のパスワードは暗号化されておらず、なりすましによる被害が想定されるため、同サービスと同一のユーザーIDとパスワードを他のWebサービスで使用しているユーザーは変更するよう改めて呼びかけた。
これは「宅ふぁいる便」の一部サーバーへの不正アクセスで顧客情報約480万件が外部に流出した件について、漏えいが確定した顧客情報についてその続報を公表したもの。
今回、新たに漏えいが確定したのは、2005年以降の全期間の回答のうち、ふりがな、職業、メールアドレス2、メールアドレス3と2005年から2012年の期間のみの回答のうち居住地の郵便番号、勤務先の都道府県名、勤務先の郵便番号、配偶者、子供に関する情報。
同社では、新たに漏えいが確定した項目について、職業、配偶者、子供の項目は該当する選択肢番号を選ぶ形式で顧客の具体的な情報は明記されていないとしている。
また、流出したログイン用のパスワードは暗号化されておらず、なりすましによる被害が想定されるため、同サービスと同一のユーザーIDとパスワードを他のWebサービスで使用しているユーザーは変更するよう改めて呼びかけた。