
メルカリを騙るフィッシングメール確認、やや未熟な日本語(フィッシング対策協議会)
フィッシング対策協議会は、メルカリを騙るフィッシングメールが出回っているとして、注意喚起を発表した。
脆弱性と脅威
脅威動向
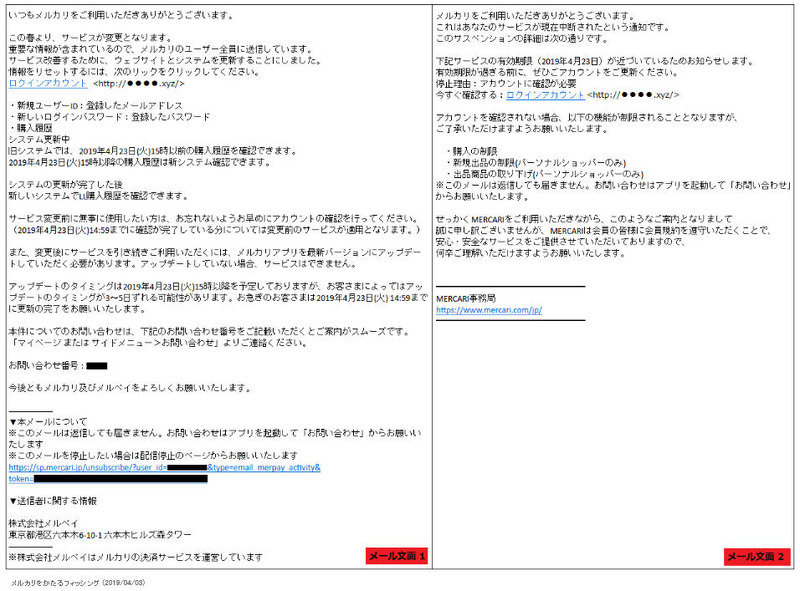
http://●●●●.xyz/
同協議会によると、4月3日15時の時点でフィッシングサイトは稼働中であり、JPCERT/CCにサイト閉鎖のための調査を依頼中としている。また、類似のフィッシングサイトが公開される可能性があるため、引き続き注意を呼びかけている。さらに、このようなフィッシングサイトにてアカウント情報(メールアドレス・パスワード)、個人情報(お名前、郵便番号、住所、電話、生年月日など)、クレジットカード情報(カード番号、有効期限、セキュリティコード)、本人認証サービスのパスワード等を絶対に入力しないよう呼びかけている。
関連記事
-

Scan PREMIUM Monthly Executive Summary 2019.3
脆弱性と脅威 -
ニュージーランド乱射事件犯人、同程度の時間かけ SNS 拡散を準備 ~ ソーシャルメディアが作った世界(The Register)
国際 -
Drupal において RESTful Web Services モジュールのシリアル化解除処理の不備を悪用して遠隔から任意のコードが実行可能となる脆弱性(Scan Tech Report)
脆弱性と脅威 -
第 1 回「ロシアのネット世論操作部隊 IRA 作戦概要、11 の要点」米上院提出レポート分析、ネット世論操作の現状とこれから
調査・レポート・白書・ガイドライン
この記事の写真


/


