ガートナー セキュリティ ハイプ・サイクル2019 日本版 ~ IoTセキュリティ 主流まで 10 年以上 | ScanNetSecurity
2026.11.12(木)

ガートナー セキュリティ ハイプ・サイクル2019 日本版 ~ IoTセキュリティ 主流まで 10 年以上

ガートナー ジャパンは、「日本におけるセキュリティ(インフラストラクチャ、リスク・マネジメント)のハイプ・サイクル:2019年」を発表した。

製品・サービス・業界動向 業界動向
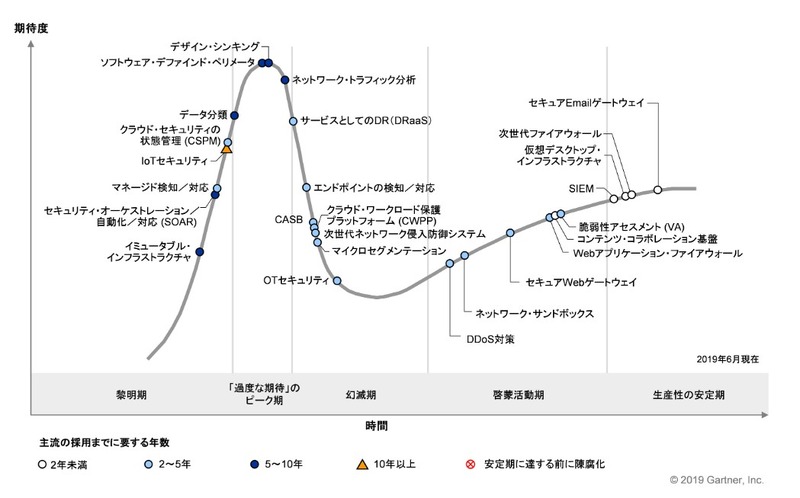
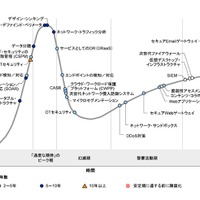
日本におけるセキュリティ (インフラストラクチャ、リスク・マネジメント) のハイプ・サイクル:2019年
日本におけるセキュリティ (インフラストラクチャ、リスク・マネジメント) のハイプ・サイクル:2019年 全 1 枚 拡大写真
ガートナー ジャパン株式会社は7月8日、「日本におけるセキュリティ(インフラストラクチャ、リスク・マネジメント)のハイプ・サイクル:2019年」を発表した。これは、日本におけるセキュリティおよびリスク・マネジメント分野のうち、「インフラストラクチャ・セキュリティとリスク・マネジメント」の領域において、特に注目すべき重要なキーワードを取り上げたもの。

同社のハイプ・サイクルは、テクノロジやサービス、関連する概念、手法など(キーワード)の認知度、成熟度や採用状況、および各キーワードが実際のビジネス課題の解決や新たな機会の開拓にどの程度関連する可能性があるかを視覚的に示したもの。横軸に「時間の経過」、縦軸に「市場からの期待度」を置く2次元の波型曲線で表される。これによると、「IoTセキュリティ」が採用の主流になるまで10年以上かかるとしている。

同社のアナリストでシニアプリンシパルの木村陽二氏は、「本ハイプ・サイクルでは、企業における利用が増え続けるクラウド・サービスのセキュリティ・コントロール、防御が困難な外部脅威の検知・対応とその運用に関わるキーワードを取り上げている。インフラストラクチャ・セキュリティおよびリスク・マネジメント分野に関連したトピックは多岐にわたるため、IT・セキュリティのリーダーはサイロに陥らないよう、各テクノロジ・手法・概念の大局をつかむ必要がある。その一方で、既存のツールやテクノロジ、実践手法についてもキャッチアップしていかなければならない」としている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  3. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  4. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  5. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

ランキングをもっと見る
PageTop