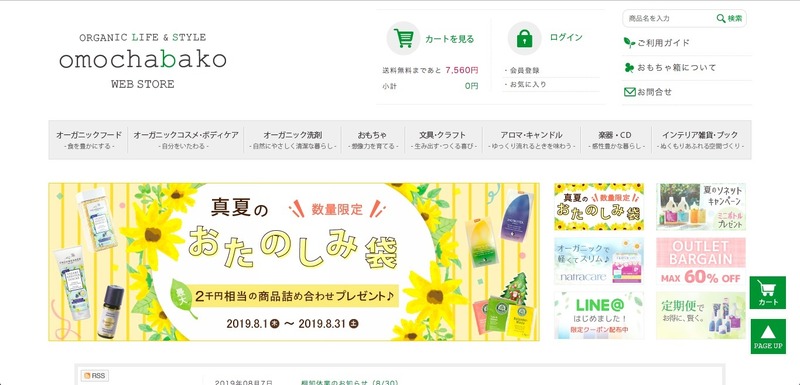
オーガニック製品を扱う株式会社おもちゃ箱は8月5日、同社が運営する「omochabakoWEBSTORE」にて外部からの不正アクセスがあり、一部顧客の個人情報が流出した可能性が判明したと発表した。
これはカード会社から決済代行会社を通じて、同社オンラインショップでの情報漏えいの可能性について連絡を受け、2019年3月11日に被害拡大防止のため同サイトでのカード決済を停止したというもの。同社ではカード番号を変換したクレジットカード決済サービスを利用し、運営カード番号の伝送・処理・保管はしない仕組みで運営していたが、Webアプリケーションの脆弱性を利用したクレジット決済アプリケーションの改ざんが攻撃者によって行われ、登録されたカード情報等が抜き取られた可能性が判明した。
流出した証跡を確認したのは2019年1月31日から3月8日の延べ210件、流出した証跡は確認できないが懸念される期間は2016年2月3日から2019年3月11日の延べ40,233件で、カード会員名、カード番号、セキュリティコード、有効期限が漏えいした可能性がある。
同社ではカード会社に該当するカード情報を報告し、不正利用の防止モニタリングを依頼しているが、顧客に対してもカード利用明細に不審な請求が無いか確認するよう呼びかけている。
同社では本件について、7月5日に警察署と個人情報保護委員会へ報告済み。
同社では今後、調査結果を踏まえてシステムのセキュリティ対策と監視体制の強化を行い再発防止を図るとのこと。
これはカード会社から決済代行会社を通じて、同社オンラインショップでの情報漏えいの可能性について連絡を受け、2019年3月11日に被害拡大防止のため同サイトでのカード決済を停止したというもの。同社ではカード番号を変換したクレジットカード決済サービスを利用し、運営カード番号の伝送・処理・保管はしない仕組みで運営していたが、Webアプリケーションの脆弱性を利用したクレジット決済アプリケーションの改ざんが攻撃者によって行われ、登録されたカード情報等が抜き取られた可能性が判明した。
流出した証跡を確認したのは2019年1月31日から3月8日の延べ210件、流出した証跡は確認できないが懸念される期間は2016年2月3日から2019年3月11日の延べ40,233件で、カード会員名、カード番号、セキュリティコード、有効期限が漏えいした可能性がある。
同社ではカード会社に該当するカード情報を報告し、不正利用の防止モニタリングを依頼しているが、顧客に対してもカード利用明細に不審な請求が無いか確認するよう呼びかけている。
同社では本件について、7月5日に警察署と個人情報保護委員会へ報告済み。
同社では今後、調査結果を踏まえてシステムのセキュリティ対策と監視体制の強化を行い再発防止を図るとのこと。