
「Elasticsearch」の脆弱性を狙うアクセスが増加(警察庁)
警察庁は、「Elasticsearchの脆弱性を標的としたアクセスの増加等について」とする注意喚起を「@police」において公開した。
脆弱性と脅威
脅威動向
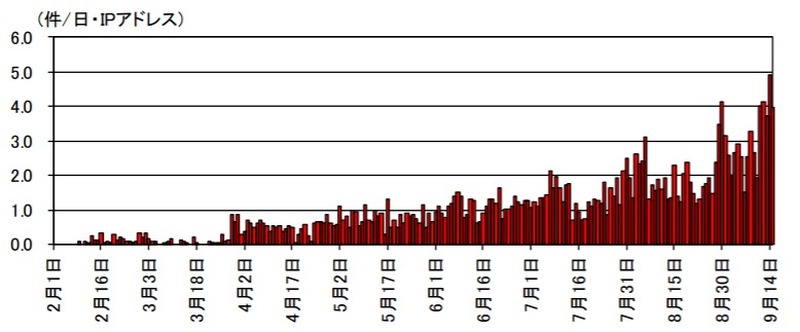
Elasticsearchには、過去にGroovyスクリプトエンジンにおけるサンドボックス保護メカニズムを回避される脆弱性(CVE2015-1427)が公表されており、遠隔で任意のコマンドを実行できることから、警察庁では注意喚起を行っている。また、観測したアクセスの内容を確認したところ、外部サーバからの不正プログラムのダウンロード等のコマンドが含まれていた。ダウンロードされた不正プログラムのほとんどが、暗号資産発掘の不正プログラムであった。
同庁ではこのほか、「Jira Server 及び Jira Data Center の脆弱性(CVE-2019-11581)を標的とした探索活動の観測について」「Webminの脆弱性(CVE-2019-15107)を標的としたアクセスの観測について」も合わせて発表している。
関連記事
-
ペネトレーションテスターが業務中に逮捕される、“信じられないほどの不手際が重なった” のか(The Register)
国際 -
Microsoft Windows において AppXSvc でのジャンクションの取り扱い不備により任意のファイルの権限が変更可能となる脆弱性(Scan Tech Report)
脆弱性と脅威 -
ツイッターやインスタのフェイクアカウントが生まれるところ ~ ソーシャルメディア操作「産業」その実態とエコシステム
研修・セミナー・カンファレンス -
学術論文「人間よりも賢く機能するボット:Google の画像ベースの reCAPTCHA v2 を無効化するオンラインシステム」サマリー(The Register)
国際
この記事の写真
/




