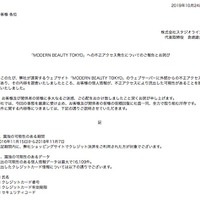
株式会社スタジオラインは10月24日、同社が運営する「MODERN BEAUTY TOKYO」のWebサーバ外部から不正アクセスがあり顧客の個人情報が流出した可能性が判明したと発表した。
これは2018年11月7日に、カード会社から決済代行会社を通じて、同サイトでの情報流出の懸念がある旨の連絡が同社にあり、社内で調査したところ漏えい懸念が判明したというもの。調査会社の調査結果によると、2016年11月15日から2018年11月7日に外部からのWebアプリケーションへの不正アクセスにより、申込時に利用したクレジットカードの会員データ等が抜き取られた可能性が判明した。
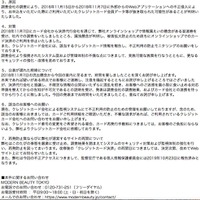
情報流出の対象となるのは、2016年11月15日から2018年11月7日に「MODERN BEAUTY TOKYO」でクレジット決済を利用したユーザー最大16,109件のカード情報(会員名、番号、有効期限、セキュリティコード)。
同社では、被害拡大防止のため同サイトでのカード決済を停止し、クレジットカード会社に該当するカード情報を報告し不正利用の防止モニタリングを依頼、2019年10月23日に監督官庁である個人情報保護委員会に報告を行った。
同社では対象の顧客に対し、不審な請求が無いかカード利用明細を確認するよう呼びかけている。
同社では今後、調査会社より指摘されたシステム面と管理体制の不備について実施可能な施策を行なうとともに、更なるセキュリティの強化と改修を進め再発防止に努めるとのこと。
これは2018年11月7日に、カード会社から決済代行会社を通じて、同サイトでの情報流出の懸念がある旨の連絡が同社にあり、社内で調査したところ漏えい懸念が判明したというもの。調査会社の調査結果によると、2016年11月15日から2018年11月7日に外部からのWebアプリケーションへの不正アクセスにより、申込時に利用したクレジットカードの会員データ等が抜き取られた可能性が判明した。
情報流出の対象となるのは、2016年11月15日から2018年11月7日に「MODERN BEAUTY TOKYO」でクレジット決済を利用したユーザー最大16,109件のカード情報(会員名、番号、有効期限、セキュリティコード)。
同社では、被害拡大防止のため同サイトでのカード決済を停止し、クレジットカード会社に該当するカード情報を報告し不正利用の防止モニタリングを依頼、2019年10月23日に監督官庁である個人情報保護委員会に報告を行った。
同社では対象の顧客に対し、不審な請求が無いかカード利用明細を確認するよう呼びかけている。
同社では今後、調査会社より指摘されたシステム面と管理体制の不備について実施可能な施策を行なうとともに、更なるセキュリティの強化と改修を進め再発防止に努めるとのこと。