「PHP-FPM」の脆弱性を狙うアクセスが増加(警察庁) | ScanNetSecurity
2026.11.07(土)

「PHP-FPM」の脆弱性を狙うアクセスが増加(警察庁)

警察庁は、「PHP-FPMの脆弱性(CVE-2019-11043)を標的としたアクセスの観測等について」とする注意喚起を「@police」において公開した。

脆弱性と脅威 脅威動向
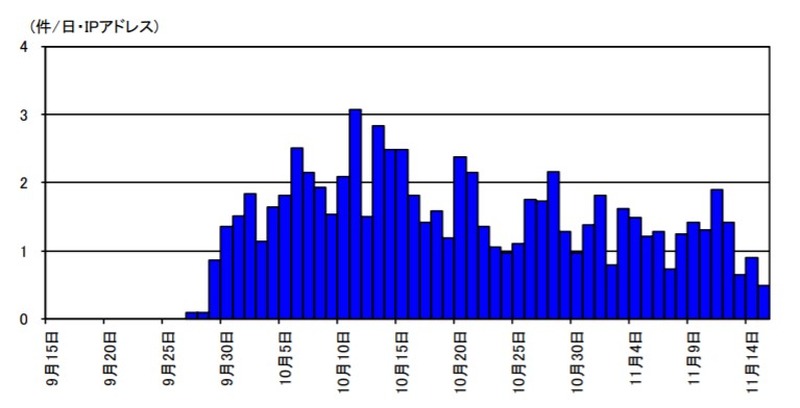
「phpinfo.php」ファイルに対するアクセス件数の推移(R1.09.15~11.15)
「phpinfo.php」ファイルに対するアクセス件数の推移(R1.09.15~11.15) 全 2 枚 拡大写真
警察庁は11月28日、「PHP-FPMの脆弱性(CVE-2019-11043)を標的としたアクセスの観測等について」とする注意喚起を「@police」において公開した。同庁のインターネット定点観測システムでは、2019年9月27日以降、PHPの稼働状況を確認しているとみられる「phpinfo.php」ファイルに対するアクセスを観測しているという。

FPM(Fast Process Manager)はPHPのFastCGI実装のひとつで、主に高負荷のサイトで有用な追加機能を提供する。10月28日、PHP-FPMに存在する脆弱性(CVE-2019-11043)が海外の脆弱性データベースで公表された。この脆弱性は、nginxサーバに実装されたPHPでPHP-FPMが有効になっている場合に、リモートから任意のコードを実行される可能性がある。

同庁が確認したアクセスには、攻撃ツールの被害により任意のコード実行が容易となっているサーバ等を探索する行為や、被害を受けたサーバに対してバックドアを仕掛ける行為などが含まれていた。同庁は利用者に対し、セキュリティパッチの適用などの対策を呼びかけている。

注意喚起にはこのほか、「PostgreSQL 等のデータベースサーバを標的としたアクセスの増加について」も掲載している。観測したアクセス内容を確認したところ、PostgreSQLに対してユーザ名を変更してアクセスを試みる内容であったという。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

    「MUJIアプリ」への不正アクセス、新たにカード情報が外部からアクセスされた可能性も

  2. 日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

    日本郵政グループ労働組合に不正アクセス、4万件以上の組合員情報が漏えい

  3. ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

    ブシロード「バンドリ!アワーノーツ」開発業務委託先に不正アクセス

  4. ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

    ドトールコーヒーのシステムに不正アクセス、従業員及び退職者 計951名の個人情報が漏えいした可能性

  5. 再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

    再開を断念 PHPの重大脆弱性受け「くみあいアプリ」がサービス終了

ランキングをもっと見る
PageTop