マルウェア「Emotet」の感染被害が急増、対処法や対策など紹介(ラック) | ScanNetSecurity
2026.10.26(月)

マルウェア「Emotet」の感染被害が急増、対処法や対策など紹介(ラック)

ラックは、「猛威をふるっているマルウェアEmotetの検知状況について」とする注意喚起を発表した。

脆弱性と脅威 脅威動向
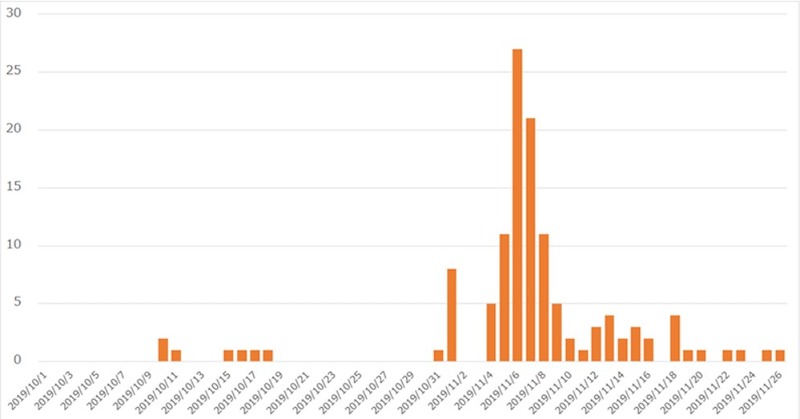
JSOCで確認したインシデント通知件数の推移
JSOCで確認したインシデント通知件数の推移 全 3 枚 拡大写真
株式会社ラックは11月29日、「猛威をふるっているマルウェアEmotetの検知状況について」とする注意喚起を発表した。2019年10月頃より国内でマルウェア「Emotet」による感染被害の報道が増え、11月に入ってからは同社のJSOCでEmotet関連の通信の検知も急増しているという。そこで、Emotetの感染被害の状況や感染後の対応方法、有効な対策について紹介している。

Emotetはオンラインバンキングマルウェアとして2014年頃から確認されているが、他のマルウェアに感染させるための入口になるなど進化している。その感染経路はメールであり、実在の組織や人物になりすました日本語のメールが確認されている。実際に組織間でやり取りされたメールの内容を用いるケースもあり、不振さを感じさせない可能性が高い。

メールの受信者が添付ファイルを開き、Wordのマクロを実行することで感染する。感染すると、Emotet自身が感染端末内からメール情報やアカウント情報を窃取、新たな攻撃への情報源として使用する可能性が高いほか、Trickbotなど別のマルウェアをダウンロードし、結果として内部の横展開やボット化、スパム配信など別の被害に発展するケースもあるという。

Emotetは、IPSやサンドボックス製品で関連通信や添付ファイルそのものの検知が可能であるが、エンドポイントでのウイルス対策製品では防御に限界がある。Emotetのメールがすり抜けて届いたとしても、マクロを有効にしないことで感染を防げるため、Wordの設定による対策も紹介している。ラックではEDR製品でEmotetの検知、防御が可能であることを確認しており、同社が提供しているEDR製品のマネージドサービスでも対応可能としている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

    「焼肉きんぐ」公式アプリ会員管理システムに不正アクセス、1,078万8,963件の個人情報が漏えい

  2. PHP に複数の任意のコードが実行可能な脆弱性

    PHP に複数の任意のコードが実行可能な脆弱性

  3. Apache Tomcat に複数の脆弱性

    Apache Tomcat に複数の脆弱性

  4. 「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

    「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

  5. 厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

    厚生労働省 委託事業の「東電福島第一原発廃炉等作業における被ばく低減対策普及啓発事業」で個人情報が漏えい

ランキングをもっと見る
PageTop