株式会社サイバーエージェントは3月7日、同社が管理するAmeba広告配信管理画面への不正アクセスにより一部の内部情報が一時的にインターネット上に公開されたことが判明したと発表した。
これは同社が管理するAWS上のシステムで使用しているアクセスキーとシークレットが第三者に不正に使用され、Ameba広告配信管理画面に保存されているデータが一時的にインターネットからアクセス可能な状態になったというもの。
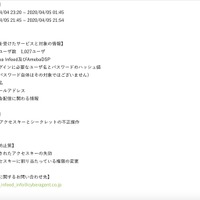
同社によると、4月4日午後11時20分から4月5日午前1時45分と4月5日午後9時45分から午後9時54分の期間に、1,027ユーザのAmeba Infeed及びAmebaDSPのユーザー名とパスワードのハッシュ値、氏名、メールアドレス、広告配信に関わる情報がアクセス可能となっていた。
同社では既に、不正に登録されたアクセス制御に関わる情報を元の状態に復旧済みで、再発防止策として使用されたアクセスキーの失効とアクセスキーに割り当たっている権限の変更を実施済みとのこと。