複数のIoT機器などを標的とするアクセスが増加(警察庁) | ScanNetSecurity
2026.11.12(木)

複数のIoT機器などを標的とするアクセスが増加(警察庁)

警察庁は、「複数の IoT 機器等の脆弱性を悪用したアクセスの観測等について」とする注意喚起を「@police」において公開した。

脆弱性と脅威 脅威動向
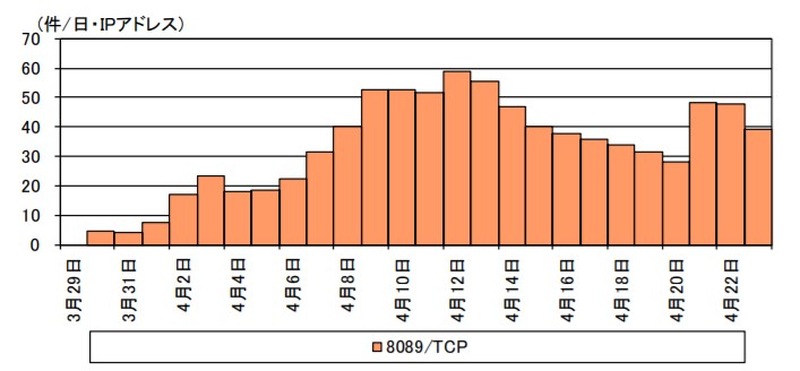
米国製 IP 電話交換機の脆弱性を悪用したアクセス件数の推移(R2.3.29~R2.4.23)
米国製 IP 電話交換機の脆弱性を悪用したアクセス件数の推移(R2.3.29~R2.4.23) 全 2 枚 拡大写真
警察庁は4月28日、「複数の IoT 機器等の脆弱性を悪用したアクセスの観測等について」とする注意喚起を「@police」において公開した。同庁のインターネット定点観測システムでは、複数の IoT 機器等の脆弱性を標的とするアクセスを観測しているという。

3月30日からは、米国製のIP電話交換機に存在するSQLインジェクションの脆弱性を悪用しようとするアクセスの増加を確認している。脆弱性は3月23日にPoC(脆弱性を利用した攻撃が可能であることを示すための検証用プログラム)が公開されている。

3月31日からは、台湾製のルータに存在するコマンドインジェクションの脆弱性を悪用しようとするアクセスの増加を確認している。脆弱性は3月30日にPoCが公開されている。これらの観測でダウンロードされるプログラムは IoT 機器に感染するバックドアと考えられるものであった。

3月27日にはインド製のGPONルータのリモートコード実行の脆弱性、台湾製NASに対するリモートコード実行に関する脆弱性を狙ったアクセスも観測しており、注意を呼びかけている。

同庁ではこのほか、「Microsoft SMBv3 の脆弱性(CVE-2020-0796)に関するアクセスの観測」も合わせて発表している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  2. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  3. 中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

    中国セキュリティ企業がオープンソース AI 攻撃基盤を買収 ほか [Scan PREMIUM Monthly Executive Summary 2026年10月度]

  4. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  5. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

ランキングをもっと見る
PageTop