コロナ題材に「Emotet」感染狙うメールを一時確認--J-CSIP運用状況(IPA) | ScanNetSecurity
2026.10.24(土)

コロナ題材に「Emotet」感染狙うメールを一時確認--J-CSIP運用状況(IPA)

IPAは、2020年1月から3月の四半期における「サイバー情報共有イニシアティブ(J-CSIP)運用状況」を公開した。

脆弱性と脅威 脅威動向
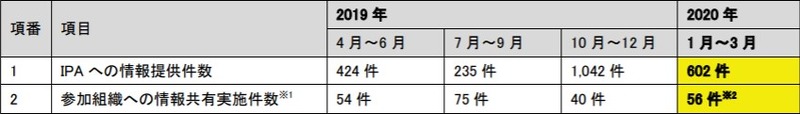
情報提供および情報共有の状況
情報提供および情報共有の状況 全 2 枚 拡大写真
独立行政法人情報処理推進機構(IPA)は4月30日、2020年1月から3月の四半期における「サイバー情報共有イニシアティブ(J-CSIP)運用状況」を公開した。J-CSIPは、13業界249組織および2情報連携体制(医療系4団体およびその会員約5,500組織)の体制となっている。

同四半期、J-CSIP参加組織からIPAに対し、サイバー攻撃に関する情報(不審メール、不正通信、インシデント等)の情報提供が602件(前四半期は1,042件)行われ、その情報をもとにIPAからJ-CSIP参加組織へ56件(同40件)の情報共有が実施された。このうち標的型攻撃メールとみなした情報は166件であった。前四半期に多数観測されていた「Emotet」への感染を狙うウイルスメールは、2月上旬までは観測されていたが、以降の情報提供はなかった。なお、1月末には新型コロナウイルス感染症(COVID-19)を題材とした Emotet への感染を狙うウイルスメールが一時的に観測された。

相談・報告事例は、「組織内から外部の不審サイトに不正通信を行っていることを検知した」が9件、「実在する日本の企業を騙るウイルスメールが着信した」が2件、「問い合わせフォームが悪用され、大量のメールが着信した」が1件となっている。そのほか、ビジネスメール詐欺では、複数の国内外の組織に向け、連続した攻撃が行われたと思われる痕跡について確認できた事例があった。また、オープンソースのペネトレーションツールを悪用した攻撃、国内組織の海外関係企業のメールアカウントを攻撃者が乗っ取り、複数の組織へOffice 365 等のアカウント情報を詐取するためのフィシングメールが送られたという事例が確認されている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  4. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  5. 日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

    日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

ランキングをもっと見る
PageTop