新型コロナ関連攻撃の約8割がフィッシング--四半期動向(NTTデータ) | ScanNetSecurity
2026.10.24(土)

新型コロナ関連攻撃の約8割がフィッシング--四半期動向(NTTデータ)

NTTデータは、サイバーセキュリティに関するグローバル動向四半期レポート(2020年1月~3月)を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
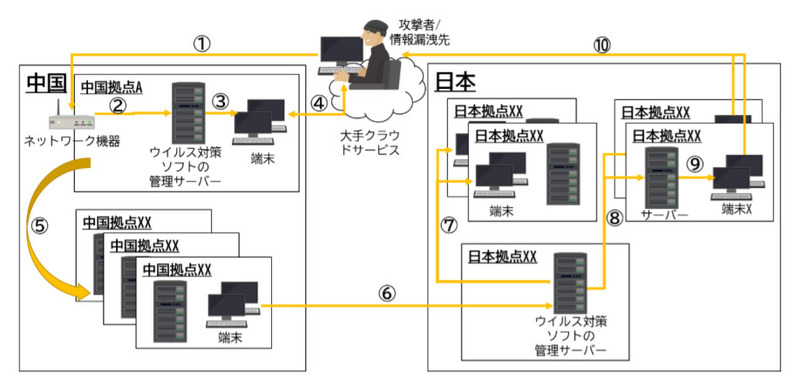
三菱電機へのサイバー攻撃の流れ(イメージ)
三菱電機へのサイバー攻撃の流れ(イメージ) 全 1 枚 拡大写真
株式会社NTTデータは6月26日、サイバーセキュリティに関するグローバル動向四半期レポート(2020年1月~3月)を公開した。同レポートは、顧客や同社グループ内でのセキュリティ被害抑止を目的に、ニュースリリースやWebサイト、新聞、雑誌等の公開情報を収集し、セキュリティに関するグローバル動向を調査したもの。

同四半期は、新型コロナウイルス感染症の世界的な感染拡大を受け、同ウイルスに関連するサイバー攻撃が急増した。検知した攻撃の約84%がフィッシングによる攻撃であったという。また、同ウイルスに関連するドメインの新規登録数も急増。2020年1月以降、51,000個以上登録されている。この中には悪意のあるドメイン(0.4%)や疑わしいドメイン(9%)が含まれており、検索結果の約10%はリスクのあるサイトが表示される可能性がある。

また、ウイルスの流行状況を確認できる「新型コロナウイルス感染マップ」に関連するさまざまなアプリケーションが配布されているが、この中にも不正なアプリケーションが含まれており、起動してしまうとスマートフォンがロックされたり、マルウェアやその亜種がインストールされる可能性がある。

さらに、2020年1月に日本の防衛企業4社へのサイバー攻撃が発覚したことから、APT攻撃におけるラテラルムーブメントについて取り上げ、三菱電機への攻撃の概要と対策を紹介している。このほか、情報漏えいとして「SODプライム」の事例、脆弱性としてCitrix製品の脆弱性と攻撃事例などを紹介している。

《ScanNetSecurity》

関連記事
この記事の写真
/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  3. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  4. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  5. 中古車情報サイト「カーセンサーnet」と中古車販売店向け業務支援サービス「C-MATCH」への不正アクセス、最大3,709,551件の個人情報が漏えいした可能性

    中古車情報サイト「カーセンサーnet」と中古車販売店向け業務支援サービス「C-MATCH」への不正アクセス、最大3,709,551件の個人情報が漏えいした可能性

ランキングをもっと見る
PageTop