攻撃グループLazarusは侵入時と侵入後に異なるマルウェアを使用(JPCERT/CC) | ScanNetSecurity
2026.11.02(月)

攻撃グループLazarusは侵入時と侵入後に異なるマルウェアを使用(JPCERT/CC)

一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月31日、攻撃グループLazarusがネットワーク侵入後に使用するマルウェアについて発表した。

脆弱性と脅威 脅威動向
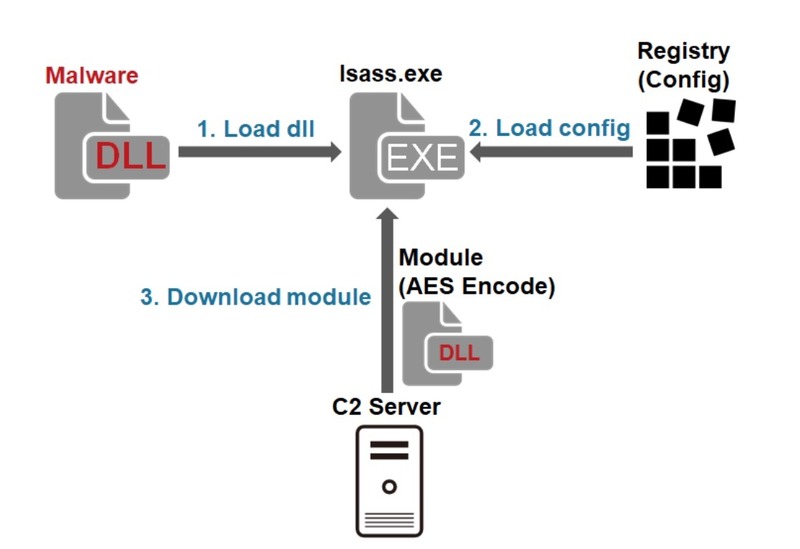
マルウェアの挙動
マルウェアの挙動 全 1 枚 拡大写真
一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)は8月31日、攻撃グループLazarusがネットワーク侵入後に使用するマルウェアについて発表した。

JPCERT/CCでは、国内組織を狙ったLazarus(Hidden Cobra)と呼ばれる攻撃グループの活動を確認、同グループは攻撃の際、ネットワーク侵入時と侵入後に異なるマルウェアを使用しており、今回は侵入後に使用されたマルウェアの1つについて詳細を紹介している。

確認されたマルウェアは、モジュールをダウンロードして実行するマルウェアで「C:¥Windows¥System32¥」などのフォルダに拡張子drvとして保存され、サービスとして起動しており、コードはVMProtectで難読化されファイルの後半に不要なデータを追加することでファイルサイズが150MBほどになっている。モジュールのダウンロードに成功した以降、モジュールがC2サーバからの命令受信などメインの挙動を行い、通信先や暗号化キーなどはマルウェアから引数として受け取る。

このマルウェアのネットワーク内での横展開には、SMBMapというSMB経由でリモートホストにアクセスするPythonツールを、PyinstallerでWindows実行ファイル化したツールが使用され、攻撃者は事前に取得したアカウント情報をもとにマルウェアを横展開していた。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 「お名前.com デスクトップクラウド」に不正アクセス、情報が公開された顧客に上限300万円の特別見舞金

    「お名前.com デスクトップクラウド」に不正アクセス、情報が公開された顧客に上限300万円の特別見舞金

  2. コストコを装った迷惑メールに注意を呼びかけ

    コストコを装った迷惑メールに注意を呼びかけ

  3. ニフティの回線申込・受付管理システムに不正アクセス、最大54万2,513件の会員情報に影響

    ニフティの回線申込・受付管理システムに不正アクセス、最大54万2,513件の会員情報に影響

  4. 「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

    「お名前.com デスクトップクラウド」に不正アクセス、取引口座のログイン情報等が取得され不正利用された可能性

  5. デンソーグループ内全従業員に Microsoft SharePoint Online 内のデータの閲覧・ダウンロード権限付与

    デンソーグループ内全従業員に Microsoft SharePoint Online 内のデータの閲覧・ダウンロード権限付与

ランキングをもっと見る
PageTop