Active Directoryの認証コンポーネントに、管理者権限を窃取される脆弱性(JVN) | ScanNetSecurity
2026.10.25(日)

Active Directoryの認証コンポーネントに、管理者権限を窃取される脆弱性(JVN)

IPAおよびJPCERT/CCは、Microsoftが提供する、Active Directoryの中心的な認証コンポーネント「Microsoft Windows Netlogon Remote Protocol」(MS-NRPC)に権限昇格の脆弱性が存在すると「JVN」で発表した。

脆弱性と脅威 セキュリティホール・脆弱性
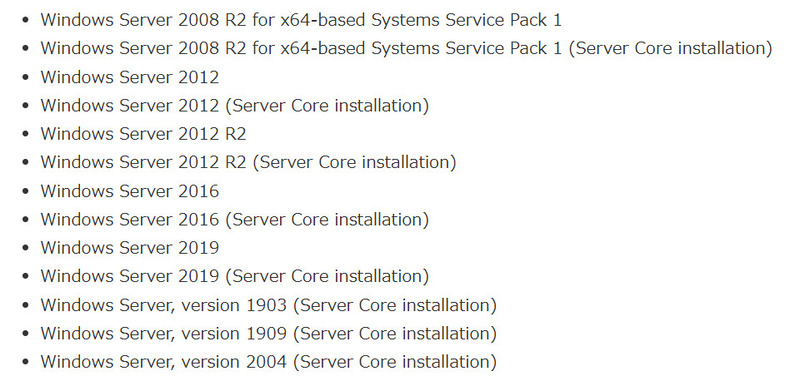
影響を受けるシステム
影響を受けるシステム 全 1 枚 拡大写真
独立行政法人 情報処理推進機構(IPA)および一般社団法人 JPCERT コーディネーションセンター(JPCERT/CC)は9月17日、Microsoftが提供する、Active Directoryの中心的な認証コンポーネント「Microsoft Windows Netlogon Remote Protocol」(MS-NRPC)に権限昇格の脆弱性が存在すると「Japan Vulnerability Notes(JVN)」で発表した。CVSS v3による基本値は10.0。

MS-NRPCは、コンピュータのアカウントを認証する際、AES-CFB8 モードの初期ベクターに0を使用していることに起因する脆弱性(CVE-2020-1472)が存在する。クライアントのチャレンジおよび ClientCredential パラメータにすべて0を使用することで、攻撃者は256分の1の確率でドメインに参加しているコンピュータに必要な認証を通過できる。影響を受けるシステムは図の通り。

ドメインコントローラーを詐称することで、攻撃者はコンピュータの Active Directory パスワードを変更し、ドメイン管理者権限を取得することが可能になり、結果、DoS攻撃をされたりドメイン管理者権限を窃取されたりする可能性がある。JVNでは、開発者が提供する情報をもとに、最新版へアップデートするよう呼びかけている。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. NECがシステム開発・保守業務を委託している企業にサイバー攻撃

    NECがシステム開発・保守業務を委託している企業にサイバー攻撃

  4. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  5. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

ランキングをもっと見る
PageTop