福岡県水産海洋技術センターの観測データ配信システムに不正アクセス、迷惑メール送信の踏み台に | ScanNetSecurity
2026.11.13(金)

福岡県水産海洋技術センターの観測データ配信システムに不正アクセス、迷惑メール送信の踏み台に

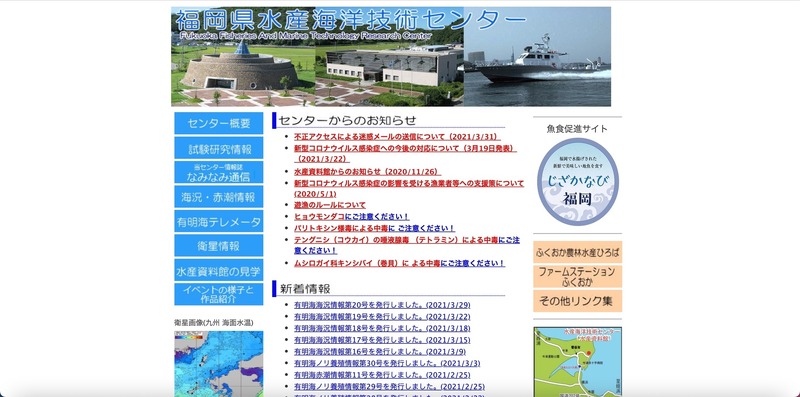
福岡県水産海洋技術センターは3月31日、メールサーバに外部から不正アクセスがあり、迷惑メール送信に悪用されたことが判明したと発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 2 枚 拡大写真
福岡県水産海洋技術センターは3月31日、メールサーバに外部から不正アクセスがあり、迷惑メール送信に悪用されたことが判明したと発表した。

これは福岡県が委託し開発した、水温などの観測データ配信システムのメールサーバに対し外部から不正アクセスがあり、当該システムのメールアドレス(@kaikyonavi-fukuoka.jp)から迷惑メールが送信されたというもの。

同センターによると、本件による個人情報の漏えいはないという。

同県では、迷惑メールが届いた場合は開封せずに削除するよう注意を呼びかけている。

同県では既に、メールサーバに対策を実施済みで現在は異常はないとのこと。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  2. 東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

    東京海上ダイレクト損害保険の契約者向け「マイページ」等に不正アクセス

  3. メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

    メール配信サービス「アララメッセージ」への不正アクセス、再開時期は未定

  4. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  5. 「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

    「MUJIアプリ」への不正アクセス、さらなる総合的セキュリティ対策が必要と判断しネットストア再開を延期

ランキングをもっと見る
PageTop