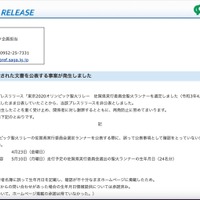
佐賀県は4月27日、4月23日のプレスリリース「東京2020オリンピック聖火リレー 佐賀県実行委員会聖火ランナーを選定しました(令和3年4月23日時点)」で個人情報を記載したまま公表したと発表した。
これは4月23日、東京2020オリンピック聖火リレーの佐賀県実行委員会選定ランナーを公表する際に、誤って公表事項として確認をとっていない生年月日を記載した文書を公開したというもの。年齢及びメディアから問い合わせがあった際の生年月日情報提供については承諾済みだが、Webサイト掲載の承諾は得ておらず、走行者名簿に誤って生年月日を記載し、確認が不十分なまま掲載したことが原因。
同県では4月25日に、当該内容を東京2020オリンピック聖火リレー佐賀県実行委員会のwebサイトに掲出しようとデータを委託先に提示したが、翌4月26日に委託先から公表内容に生年月日が含まれていると指摘があり発覚した。
誤掲載したのは、5月10日走行予定の佐賀県実行委員会選出の24名分の聖火ランナーの生年月日。
同県では4月26日に、対象者全員に対し謝罪の電話またはFAXを送信し、Webサイト掲載した生年月日を含む資料(プレスリリース)を非公開にした。
同県では今後、課員へ改めて注意喚起のうえ、二重三重にチェックするなど、情報管理を徹底し再発防止に努めるとのこと。