社員名を詐称したメールを開封し添付ファイルを実行、従業員3名のパソコンがEmotetに感染 | ScanNetSecurity
2026.10.25(日)

社員名を詐称したメールを開封し添付ファイルを実行、従業員3名のパソコンがEmotetに感染

 システム構築等を行う株式会社SRAは8月8日、Emotett感染による不審メールの発信について発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
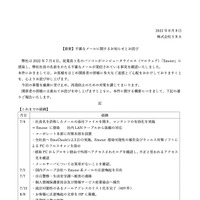
トップページ 全 3 枚 拡大写真

 システム構築等を行う株式会社SRAは8月8日、Emotett感染による不審メールの発信について発表した。

 これは7月4日に、社員名を詐称したメールの添付ファイルを開きコンテンツの有効化を実施したことで、同社従業員3名のパソコンがEmotetに感染し、同社社員の名前を騙る不審メールの発信を確認したというもの。

《ScanNetSecurity》
関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. NECがシステム開発・保守業務を委託している企業にサイバー攻撃

    NECがシステム開発・保守業務を委託している企業にサイバー攻撃

  4. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  5. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

ランキングをもっと見る
PageTop