大分銀行、偽のフィッシングサイト例を取り上げ注意を呼びかけ | ScanNetSecurity
2026.09.14(月)

大分銀行、偽のフィッシングサイト例を取り上げ注意を呼びかけ

 株式会社大分銀行は3月17日、銀行を装う不審なフィッシングサイトへの注意喚起を発表した。

脆弱性と脅威 脅威動向
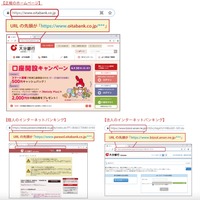
正規のホームページ
正規のホームページ 全 2 枚 拡大写真

 株式会社大分銀行は3月17日、銀行を装う不審なフィッシングサイトへの注意喚起を発表した。

 同行では、インターネットバンキングのログイン画面に誘導し、ID・パスワードを求めるようなSMSやメールを送ることはなく、インターネットバンキングを利用する際は正規のホームページからログインを行うよう、注意を呼びかけている。

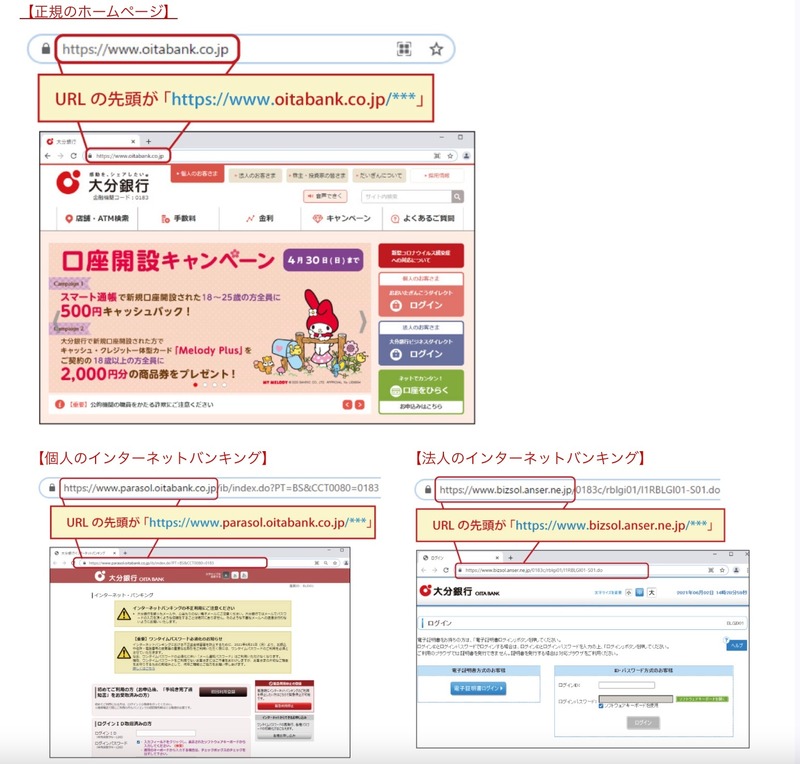
 同行の正規のホームページのURLはそれぞれ下記の通り。

・正規のホームページ
https://www.oitabank.co.jp/***
※URLの先頭が「oitabank.co.jp/」

・個人のインターネットバンキング
https://www.parasol.oitabank.co.jp/***
※URLの先頭が「parasol.oitabank.co.jp」

・法人のインターネットバンキング
https://www.bizsol.anser.ne.jp/***
※URLの先頭が「bizsol.anser.ne.jp」

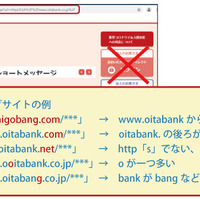
 同行では偽のフィッシングサイトの例として、下記を挙げている。

https://tw.daigobang.com/***
→www.oitabankから始まっていない

https://www.oitabank.com/***
→「co.jp」でない

http://www.oitabank.net/***
→http「s」でない、「co.jp」でない

https://www.ooitabank.co.jp/***
→「o」が一つ多い

https://www.oitabang.co.jp/***
→bankがbangなどURLの文字が異なる
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

    税務事務システムへの入力権限を悪用し不正に還付金 ~ 市税事務所職員 懲戒免職

  2. VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

    VPNの脆弱性を利用 ~ デジタル庁が運用するガバメントソリューションサービス(GSS)に不正アクセス、約24.6万件の個人情報が漏えいした可能性

  3. Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗

    Cloudbase は、もう「クラウド」のためだけのセキュリティ製品ではない ~ Lead Product Engineer 佐藤琢斗PR

  4. 「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認

    「ファンくる」にリスト型攻撃、2 アカウントで不正なポイント交換を確認

  5. 「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

    「jpo.go.jp」以外の差出人に注意 特許庁を装った不審メールの連絡が相次ぐ

ランキングをもっと見る
PageTop