ネットバンキングによる不正送金増加 金融庁注意喚起 | ScanNetSecurity
2026.10.02(金)

ネットバンキングによる不正送金増加 金融庁注意喚起

金融庁は、インターネットバンキングによる預金の不正送金事案が多発していることに対し、注意喚起を発表した。警察庁との連名でも公表している。

脆弱性と脅威 脅威動向
不正送金の発生状況
不正送金の発生状況 全 1 枚 拡大写真

 金融庁は4月24日、インターネットバンキングによる預金の不正送金事案が多発していることに対し、注意喚起を発表した。警察庁との連名でも公表している。

 多発しているのは、メールやショートメッセージサービス(SMS)、メッセージツール等を用いたフィッシングと推察される手口により、インターネットバンキング利用者のID・パスワード等を盗み、預金を不正に送金する事案。

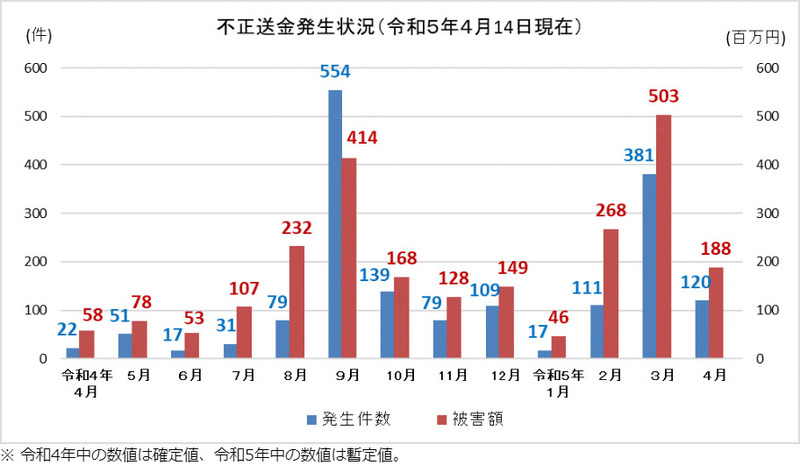
 こうした不正送金事案は、令和4年8月下旬から9月にかけて被害が急増して以来、減少傾向が続いていたが、令和5年2月以降は再び被害が急増している。

 同庁では不正送金の被害に遭わないために、「心当たりのないSMS等は開かない」「インターネットバンキングの利用状況を通知する機能を有効にして、不審な取引(ログイン、パスワード変更、送金等)に注意する」「金融機関のウェブサイトには、SMS等に記載されたURLからアクセスしない」といった日々の心がけを呼びかけている。

 また、スマートフォンやパソコン、アプリの設定では、「大量のフィッシングメールが届いている場合は、迷惑メールフィルターの強度を上げて設定する」「金融機関が推奨する多要素認証等の認証方式を利用する」「金融機関の公式サイトでウイルス対策ソフトが無償で提供されている場合は、導入を検討する」「パソコンのセキュリティ対策ソフトを最新版にする」などを推奨している。

《吉澤 亨史( Kouji Yoshizawa )》

関連記事

この記事の写真

/
PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

    「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

  5. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

ランキングをもっと見る
PageTop