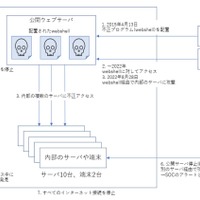
政策研究大学院大学(GRIPS)は8月22日、同学で発生した情報セキュリティインシデントについて、報告書を発表した。
同報告書は、政策研究大学院大学 セキュリティアドバイザーの松浦知史氏(東京工業大学 学術国際情報センター 教授)、政策研究大学院大学 セキュリティアドバイザーの中村豊氏(九州工業大学 情報基盤センター 教授)、政策研究大学院大学 情報セキュリティ総括責任者(CISO)補佐の川口洋氏(株式会社川口設計 代表取締役)が学外の専門家として取りまとめている。

政策研究大学院大学(GRIPS)は8月22日、同学で発生した情報セキュリティインシデントについて、報告書を発表した。
政策研究大学院大学(GRIPS)は8月22日、同学で発生した情報セキュリティインシデントについて、報告書を発表した。
同報告書は、政策研究大学院大学 セキュリティアドバイザーの松浦知史氏(東京工業大学 学術国際情報センター 教授)、政策研究大学院大学 セキュリティアドバイザーの中村豊氏(九州工業大学 情報基盤センター 教授)、政策研究大学院大学 情報セキュリティ総括責任者(CISO)補佐の川口洋氏(株式会社川口設計 代表取締役)が学外の専門家として取りまとめている。