国際医療機器規制当局のガイダンスを活用、セキュリティアセスメントサービス | ScanNetSecurity
2026.11.03(火)

国際医療機器規制当局のガイダンスを活用、セキュリティアセスメントサービス

 NRIセキュアテクノロジーズ株式会社は9月7日、医療機器のサイバーセキュリティの確保を支援する、「IMDRFガイダンスに基づいたセキュリティアセスメントサービス」を同日から提供すると発表した。

製品・サービス・業界動向 新製品・新サービス
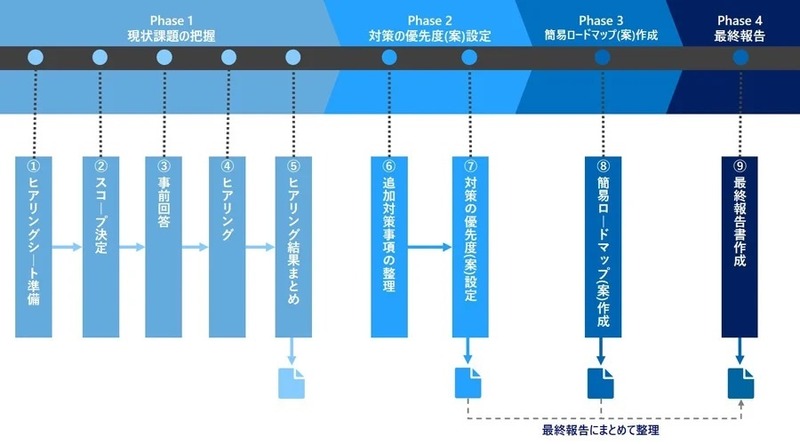
図:「IMDRFガイダンスに基づいたセキュリティアセスメントサービス」の流れ
図:「IMDRFガイダンスに基づいたセキュリティアセスメントサービス」の流れ 全 1 枚 拡大写真

 NRIセキュアテクノロジーズ株式会社は9月7日、医療機器のサイバーセキュリティの確保を支援する、「IMDRFガイダンスに基づいたセキュリティアセスメントサービス」を同日から提供すると発表した。

 同サービスでは、医療業界に対するセキュリティコンサルティング実績を有する専門家が国際医療機器規制当局フォーラム(IMDRF)が発行する「医療機器サイバーセキュリティの原則及び実践(IMDRFガイダンス)」に基づき、医療機器に対するリスク評価からセキュリティ対策の立案、実行までを包括的かつ実効的に支援する。

 同サービスは、下記の4つの内容から構成されている。

1.現状課題の把握と課題導出の支援
 IMDRFガイダンスを基に作成した独自のセキュリティアセスメントシートを使用し、ヒアリングを通じて医療機器製造業者の対応状況を整理し、他社事例やセキュリティの知見を用いて網羅的な課題導出を支援。

2.対策優先度の提示
 現状課題を踏まえて追加で実施すべきセキュリティ対策を立案し、優先度を整理・検討。

3.簡易ロードマップの提示(オプションサービス)
 評価結果を元に、時間軸に沿って必要な対策を実行するための簡易的なロードマップを策定。

4.最終報告
 第三者およびセキュリティの専門家の視点からアセスメント結果を整理し、対象機器におけるリスクや対応策、ロードマップについて提言をまとめ報告。

《高橋 潤哉》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

    他の職員のIDとパスワードを使用し複数回にわたり庁内共有フォルダに不正アクセス、上司の印影の偽造も

  2. セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

    セキュリティに高い優先順位を置いていたとは必ずしも言えない経営者が変化成長していくドキュメンタリー

  3. AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

    AI を活用した総点検で発見 ~ デジタルアーツのクラウドサービス運用環境に不正アクセス

  4. WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

    WPプラグインの脆弱性悪用 ~ ティエスエスリンクのウェブサイトに不正アクセス、製品にはセキュリティ上の問題 確認されておらず

  5. ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

    ユミルリンクのメール配信サービスの一部サーバシステムに不正アクセス、延べ5,162万8,280件の情報が流出

ランキングをもっと見る
PageTop