トレンドマイクロ株式会社は2月22日、ランサムウェア「LockBit」摘発に関連する調査記事を発表した。
英国の国家犯罪対策庁(NCA:National Crime Agency in the United Kingdom)、欧州警察機構(ユーロポール)、米国連邦調査局(FBI)や日本の警察庁などの世界的な連携で捜査が行われ、ランサムウェア「LockBit」の一部メンバーの逮捕とサーバなどのインフラのテイクダウンが行われたことが現地時間2月20日に公表されている。
LockBit は、犯罪グループの手口という観点で見た場合に、革新的で新しい試みをする意欲があることで知られ、ランサムウェア改善のためにサイバー犯罪コミュニティから賞金付きで新しいアイデアを募る「バグ報奨金」の公開コンテストを開催、サイバー犯罪者が最終的な攻撃プログラムを組み立てる際にさまざまな選択肢を簡単に選べる「ユーザーフレンドリーなインターフェース」までを開発・維持しており、RaaS利用者が犯罪を行う上での技術的なハードルを下げたとも言われていたという。
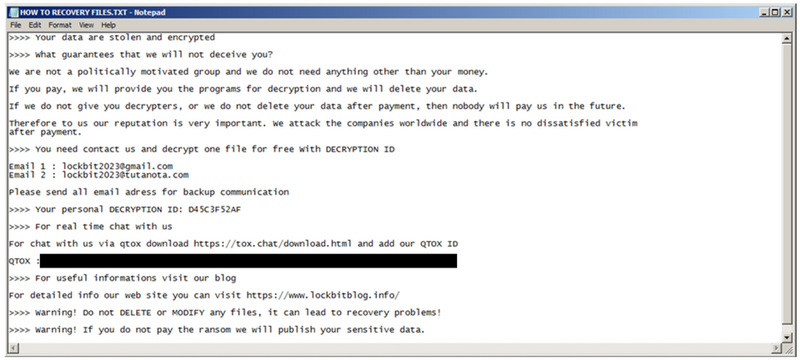
同記事によると、LockBitは過去に不満を持つ開発者や攻撃グループのメンバーによって情報が漏えいする事例があり、2022年9月には攻撃グループに関連する開発者がランサムウェアのビルダーを漏えいさせており、漏えいされたビルダーにより、他のサイバー犯罪者が LockBit 運営のクローンを作成し別のRaaS事業を立ち上げるなど、サイバー犯罪の「業界」にも大きな影響を与えたとしている。
ビルダーの漏えいで、誰が犯行に関与しているかの特定が困難となり、2023年8月には「Flamingo」と名乗る攻撃グループにより漏えいされたLockBitのペイロードが情報窃取型ランサムウェア「Rhadamanthys」と合わせて利用された事例を確認、2023年11月には「Spacecolon」と名乗る別の攻撃グループがLockBitの攻撃グループを装って活動していることも明らかになっている。
トレンドマイクロでは、今回の LockBit 摘発を機に「大きすぎて潰れない(too big to fail)」という概念を打ち破る例として、過去に消えていった主要なランサムウェア攻撃グループに続くことを願っているとしている。