デジタル庁「テキスト生成 AI 利活用におけるリスクへの対策ガイドブック(α版)」公開 | ScanNetSecurity
2026.11.19(木)

デジタル庁「テキスト生成 AI 利活用におけるリスクへの対策ガイドブック(α版)」公開

 デジタル庁は5月29日、「テキスト生成AI利活用におけるリスクへの対策ガイドブック(α版)」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー

 デジタル庁は5月29日、「テキスト生成AI利活用におけるリスクへの対策ガイドブック(α版)」を公開した。

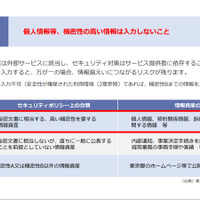
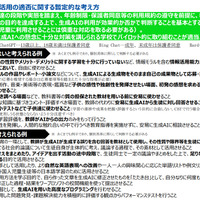
 生成AIを用いる際の行政業務における指針としては、総務省の「広島AIプロセス」や「AI事業者ガイドライン」があるが、「テキスト生成AI利活用におけるリスクへの対策ガイドブック(α版)」ではこれらの指針を踏まえ、生成AIの中でテキスト生成AIとその利活用に焦点を当て、政府調達で考慮する点について、より具体的なリスクと対策についての技術的なレポートをまとめている。

 同ガイドブックの特徴は下記の通り。

・テキスト生成AIのサービス開発者と提供者を対象
実際の業務でやりとりする情報の多くはテキスト情報である。

・テキスト生成AIの利用形態、想定ユースケースや工程による分類
利用形態とユースケースの違いを意識し、デジタル・ガバメント推進標準ガイドライン実践ガイドブックで定義されている工程に応じたリスクや留意点を挙げている。

・検証により判明したリスクや留意点を可能な限り記載
検証を進めていく中で発見した想定リスクについては可能な限り記載。

 同ガイドブックはPDF 59ページで構成され、Webからダウンロード可能。

 同庁では今後、正式版としての公開に向け、定期的に内容の拡充・改善を図る。

《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. 住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

    住民記録システム移行作業でテストデータを誤送信しマイナンバーカード失効

  2. セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

    セブン銀行に不正アクセス、最大150件程度の在留カードの券面情報が漏えいした可能性

  3. 「マクロミル モニタサイト」に不正アクセス

    「マクロミル モニタサイト」に不正アクセス

  4. API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

    API接続設定不備が原因 不正アクセスでYenyの会員情報133万2,505件が漏えい

  5. エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

    エディオンECサイトに不正アクセス、不正なプログラムが組み込まれる改ざんが新たに判明

ランキングをもっと見る
PageTop