株式会社NTTデータグループは6月19日、2023年度第3四半期のサイバーセキュリティに関するグローバル動向についての調査結果を発表した。
同社では、顧客やグループ内でのセキュリティ被害抑止を目的に、ニュースリリースやWebサイト、新聞、雑誌等の公開情報を収集し、セキュリティに関するグローバル動向を調査している。
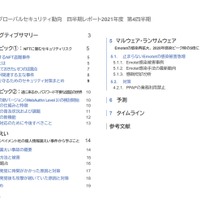
同レポートでは、2023年10月から12月におけるグローバル動向として、新様式マイナンバーカード、パスキー、セキュリティインシデント対応時の情報共有の重要性、Citrix製品の深刻な脆弱性の悪用、ノーウェアランサムなどを取り上げ、事例の解説・分析や分野別動向、セキュリティに関する出来事をタイムラインにまとめて記載している。また、同四半期を踏まえた今後のサイバーセキュリティ動向についても予測している。レポート目次は下記の通り。
1. エグゼグティブサマリー
2. 注目トピック(1)
3. 注目トピック(2)
4. 情報漏えい
5. 脆弱性
6. マルウェア・ランサムウェア
7. 予測
8. タイムライン
同レポートでは、2023年8月4日に内閣サイバーセキュリティセンター(NISC)と気象庁・気象研究所の3組織が、メール関連機器に対する不正通信で個人情報を含むメールデータの一部が外部に漏えいしたおそれがあると公表した件について、事後対応を紹介し、インシデント報告の要否の見解を述べている。
同事例では、NISCと気象庁・気象研究所はサイバー攻撃を受けたメール関連機器の機種名や悪用された脆弱性などのセキュリティインシデントの詳細情報を公表しておらず、NISCは非開示にした理由を「セキュリティ保安上のため」と回答している。
同レポートでは、「サイバー攻撃被害に係る情報の共有・公表ガイダンス」に、基本的に脆弱性情報等の脅威情報は速やかに共有することが望ましいが、例外的に広くソフトウェア製品一般にありうる設定不備に関する情報等は、模倣犯等を惹起するおそれがあるため広く共有することは望ましくないと記載してあることを紹介した上で、NISCと気象庁・気象研究所の事例は、「ゼロデイ脆弱性による特定製品を狙ったサイバー攻撃」であると考えられるため「3組織の取った情報非開示の方針は、サイバー攻撃被害に係る情報の共有・公表ガイダンスに反するものであり不適切と言えます」としている。
「グローバル」レポートと銘打っているがドメスティックな事案に対する提言が本レポートの特徴のひとつでもある。