タレスグループの株式会社Imperva Japanは9月19日、「APIとボット攻撃による経済影響レポート」を発表した。
同レポートで、161,000件以上のサイバーセキュリティ・インシデントを分析した結果、脆弱な、または安全でないAPIや、ボットによる自動化された不正利用に起因する世界的な損失が増加しており、世界中のビジネスにおけるAPIセキュリティの不備とボット攻撃による損失が1,860億米ドルに上ると推定している。
安全でないAPIとボット攻撃によるセキュリティ・インシデントの統計的な割合は大企業で特に高く、売上高が10億米ドルを超える企業は中小企業に比べ2~3倍の確率で、ボットによる自動化されたAPIの不正利用を受けていることが判明した。
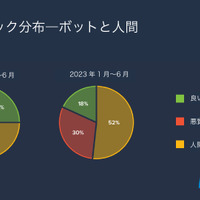
Imperva Threat Researchチームのデータによると、2023年に発生した全API攻撃の30%がボットによって生成された、自動化された脅威によるもので、ボットによる自動化されたAPIの不正利用は、年間最大179億米ドルもの損失を組織に与えることが判明した。
APIの急速な普及とAPI開発者の経験不足、セキュリティチームと開発チームの連携不足などで、安全でないAPIによる損失は2021年から120億米ドル増加し、現在では年間870億米ドルにも上っている。日本国内でのAPIに関連した損失は約2.8億米ドルであった。
攻撃ツールや生成AIモデルの普及でボットのセキュリティ回避技術が進化し、スキルを持たない攻撃者でも高度なボット攻撃を仕掛けることが可能となり、ボットによる自動化された攻撃に起因する損失は年間最大1,160億米ドル、日本国内では9.7億米ドルにも上っている。
タレスのImperva アプリケーションセキュリティ担当ジェネラル・マネージャーであるNanhi Singh氏は「多大な経済損失を回避するためには、安全でないAPIとボット攻撃によるセキュリティリスクに世界中の企業が対処することが不可欠です。これらの脅威は相互に関連しているため、企業はボット攻撃とAPI攻撃の双方に対応する包括的なセキュリティ戦略を統合し、総合的なアプローチを取る必要があります」とコメントしている。