情シス激怒(げきおこ)~ Apple が SSL/TLS 証明書有効期間を短縮提案 | ScanNetSecurity
2026.09.16(水)

情シス激怒(げきおこ)~ Apple が SSL/TLS 証明書有効期間を短縮提案

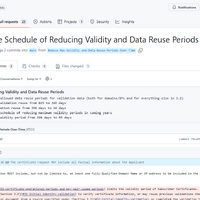
 安全性を高めるため証明書の最大有効期間は年を追って徐々に短くなってきた。2011 年以前は最長で約 8 年だったものが、2020 年には約 13 ヶ月になった。Apple の提案が受け入れられれば、証明書の最大有効期間は 2025 年 9 月から 200 日に短縮され、その 1 年後には 100 日に、そして 2027 年 4 月以降は 45 日まで短くされる。この提案には、ドメイン認証(DCV)の有効期間を段階的に短縮し、2027 年 9 月以降は 10 日にすることも含まれている。

国際 TheRegister
https://github.com/cabforum/servercert/pull/553/commits/76ca560955babfc4ee5dd32f91bf02180cf5a97c
https://github.com/cabforum/servercert/pull/553/commits/76ca560955babfc4ee5dd32f91bf02180cf5a97c 全 1 枚 拡大写真

 Apple は SSL/TLSセキュリティ証明書の有効期間を、現在の 398 日から、2027 年までにわずか 45 日に短縮したいと考えている。この「悪夢のような」計画に対して、システム管理者たちは非常に強く反発している。

 Reddit でこの提案を嘆く数百件の投稿のうちの 1 つは、次のように述べている。「これは最悪だ。ウチはベンダーに 10 ほどのウェブサイトの管理を任せていて、毎回、手作業で証明書を提供しなければならない。本番とテストの両方で最悪なことになる」

 今後数ヶ月のうちに「認証局ブラウザフォーラム(CA/B Forum)」メンバーの間で投票が行われることになりそうなこの提案は、同フォーラムの秋の会合で Apple によって発表された。

 基本的に、サイト所有者はブラウザに信頼してもらうために、ウェブサイトへの HTTPS 接続などに必要な新しい証明書をより頻繁に差し替えなくてはならなくなる。

 この提案は、Google による同様の動きに続くものだ。Google は TLS サーバー認証サブスクライバー証明書の最大有効期間を、90 日に短縮したいと考えている。
《The Register誌特約記事》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. 町職員(57歳・女性)が廃棄対象の公文書等を持ち帰り保管、裏面に大量の小説のコピー

    町職員(57歳・女性)が廃棄対象の公文書等を持ち帰り保管、裏面に大量の小説のコピー

  2. 日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信

    日本大学理工学部教職員のアカウントに対し巧妙に偽装されたフィッシングメール、多数の不審メールを送信

  3. イギリス政府「パスワード廃止」本格開始

    イギリス政府「パスワード廃止」本格開始

  4. IPA「経営者のためのランサムウェア対策ハンドブック」公開 ~ 脅威に立ち向かうには経営者の関与が不可欠

    IPA「経営者のためのランサムウェア対策ハンドブック」公開 ~ 脅威に立ち向かうには経営者の関与が不可欠

  5. SCATが利用するクラウドが不正利用、警察に届け 発生した利用料金を巡り事業者と協議

    SCATが利用するクラウドが不正利用、警察に届け 発生した利用料金を巡り事業者と協議

ランキングをもっと見る
PageTop