フィッシングの 52 %はクラウドの認証情報がターゲット | ScanNetSecurity
2026.11.01(日)

フィッシングの 52 %はクラウドの認証情報がターゲット

 Netskope Japan株式会社は2月12日、日本企業を対象とした「Netskope Threat Labs レポート」を公開した。

調査・レポート・白書・ガイドライン 調査・ホワイトペーパー
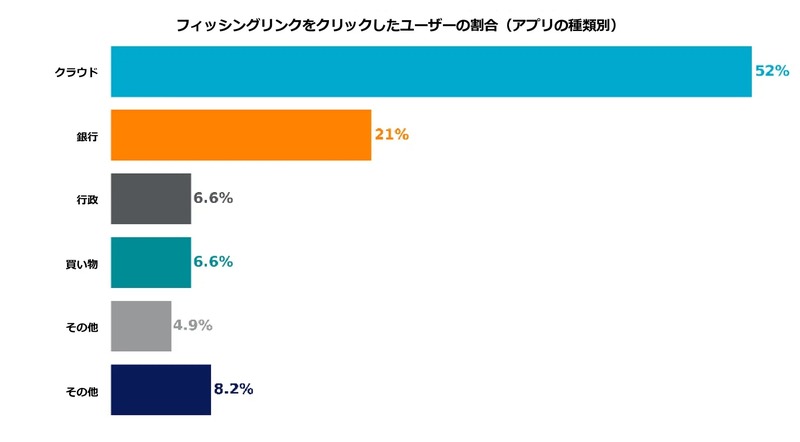
フィッシングリンクをクリックしたユーザーの割合(アプリの種類別)
フィッシングリンクをクリックしたユーザーの割合(アプリの種類別) 全 1 枚 拡大写真

 Netskope Japan株式会社は2月12日、日本企業を対象とした「Netskope Threat Labs レポート」を公開した。

 同レポートは、2023年12月1日から2024年12月31日までの期間に Netskope One プラットフォームで収集された Netskope の一部顧客の匿名化された使用状況データに基づいている。

 同レポートによると、職場の主要なクラウドプラットフォームでは毎月1,000人に1人の割合でマルウェアのダウンロードが試みられ、毎月1,000人あたり3.7人がフィッシングリンクをクリックしている実態が明らかになった。フィッシングキャンペーンの52%はクラウドアプリケーションの認証情報を狙ったもので、銀行の認証情報を狙ったもの(21%)を大きく上回った。

 攻撃者による標的型SEOで、フィッシングサイトが検索エンジンの上位に表示されるケースが増加しており、2024年に日本企業の従業員がクリックしたフィッシングサイトの主な経路は検索エンジンが最多の27%で、テクノロジー関連サイトが23%、マーケティングプラットフォームが8.7%、ニュース・メディアプラットフォームが8.3%で続いている。

 Netskope Threat Labs ディレクターのRay Canzanese氏は「攻撃者たちは、システムの技術的な脆弱性を探すよりも、人間の心理を悪用するソーシャルエンジニアリング攻撃を強化しています。これは、企業のセキュリティ対策において、人的要素が攻撃の標的になりやすいためです。」とコメントしている。
《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ニフティの回線申込・受付管理システムに不正アクセス、最大54万2,513件の会員情報に影響

    ニフティの回線申込・受付管理システムに不正アクセス、最大54万2,513件の会員情報に影響

  2. 「お名前.com デスクトップクラウド」に不正アクセス、情報が公開された顧客に上限300万円の特別見舞金

    「お名前.com デスクトップクラウド」に不正アクセス、情報が公開された顧客に上限300万円の特別見舞金

  3. So-net 会員データベースに不正アクセス、会員情報214万1,986件が漏えい

    So-net 会員データベースに不正アクセス、会員情報214万1,986件が漏えい

  4. GMOサイバーセキュリティ byイエラエ、不正アクセス攻撃元にAI自律型ペンテストシステム「ARTEX」を確認

    GMOサイバーセキュリティ byイエラエ、不正アクセス攻撃元にAI自律型ペンテストシステム「ARTEX」を確認

  5. GMOクリック証券、自動売買ツールによると考えられる不正取引に注意を呼びかけ

    GMOクリック証券、自動売買ツールによると考えられる不正取引に注意を呼びかけ

ランキングをもっと見る
PageTop