中央大学を装ったなりすましメールに注意呼びかけ | ScanNetSecurity
2026.10.24(土)

中央大学を装ったなりすましメールに注意呼びかけ

 中央大学は6月25日、同学を装ったなりすましメールへの注意喚起を発表した。

脆弱性と脅威 脅威動向

 中央大学は6月25日、同学を装ったなりすましメールへの注意喚起を発表した。

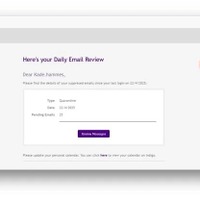
 同学には現在、中央大学のメールアドレスを装った迷惑メール(なりすましメール)が学内外に送信されているとの報告が寄せられているという。

 同学では、第三者が中央大学のドメインを偽装して学外のサーバから迷惑メールを送信していると推測しており、不審なメールを受信した場合は添付ファイルの開封や本文中のリンクへのアクセスは行わず、速やかに削除するよう案内している。

 同学に報告されている迷惑メールの件名例は下記の通り。

「ご対応のお願い:書類へのご署名をお願いいたします」
「ご署名のお願い:従業員福利厚生に関する書類への署名をお願いいたします」
 
 同学では、差出人の表示名やメールアドレスが中央大学のドメインであっても、正規の送信元とは限らず、注意するよう呼びかけている。

《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  3. さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

    さくらインターネットが不正アクセス調査結果を発表「さくらのレンタルサーバ」全サーバ再構築など再発防止策を掲げる

  4. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  5. 日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

    日本郵政「ゆうゆうポイントサイト」を緊急サービス停止

ランキングをもっと見る
PageTop