「AeyeScan」Web-ASM 機能強化、Webサイトのセキュリティヘッダや SSL/TLS 検査機能追加 | ScanNetSecurity
2026.11.12(木)

「AeyeScan」Web-ASM 機能強化、Webサイトのセキュリティヘッダや SSL/TLS 検査機能追加

 株式会社エーアイセキュリティラボは10月17日、脆弱性診断の自動化ツール「AeyeScan」のWeb-ASM機能の強化について発表した。

製品・サービス・業界動向 新製品・新サービス
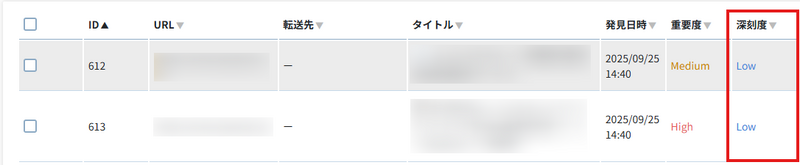
Web-ASM機能で検出されたWebサイト情報に「深刻度」を表示
Web-ASM機能で検出されたWebサイト情報に「深刻度」を表示 全 1 枚 拡大写真

 株式会社エーアイセキュリティラボは10月17日、脆弱性診断の自動化ツール「AeyeScan」のWeb-ASM機能の強化について発表した。

 「AeyeScan」は、AIとRPA(Robotic Process Automation)を活用したSaaS型Webアプリケーション脆弱性診断ツールで、診断結果は画面キャプチャ付きの画面遷移図で可視化するだけでなく、日本語レポートで提供される。

 「AeyeScan」では 未把握のアタックサーフェスへの脆弱性対策としてWeb-ASM機能を提供しており、生成AIを活用したWeb-ASM機能を使うことで、多くの攻撃面を継続的に発見することが可能となる。また、未把握資産を発見するだけではなく、AeyeScanを用いて、それぞれのWebサイト・アプリに対するリスク評価を行うことができる。

 今回のリリースでは、WebサイトのセキュリティヘッダやSSL/TLSを検査する機能を追加しており、基本的な設定不備を検査することで、セキュリティ強度の低いWeb資産を特定し、リスク評価の優先順位付けを支援する。

 なお、同機能は別途オプション契約が必要となる。

《ScanNetSecurity》

関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

    メール配信サービス「アララメッセージ」に不正アクセス、8,132万9,467件のメールアドレスが漏えい

  2. ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

    ビジュアルアーツに不正アクセス、認証情報が保存されていた可能性のある端末で明確な痕跡は確認されず

  3. エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

    エムオーテックスに不正アクセス、LANSCOPE等の製品主要機能への影響は無い

  4. 電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

    電通総研「FACERE」に設定不備、第三者からの不正アクセス確認

  5. 上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

    上場企業の個人情報漏えい事故 過去最多更新 ~ 東京商工リサーチ調査

ランキングをもっと見る
PageTop