Cloudbase Sensor を拡張、Node.js アプリケーションにおける依存パッケージのスキャンと SBOM 収集に対応 | ScanNetSecurity
2026.10.02(金)

Cloudbase Sensor を拡張、Node.js アプリケーションにおける依存パッケージのスキャンと SBOM 収集に対応

 Cloudbase株式会社は3月2日、同社が提供する国産CNAPP製品Cloudbaseの機能「Cloudbase Sensor」を拡張し、Node.jsアプリケーションにおける依存パッケージのスキャンとSBOM収集への対応を発表した。

製品・サービス・業界動向 新製品・新サービス

 Cloudbase株式会社は3月2日、同社が提供する国産CNAPP製品Cloudbaseの機能「Cloudbase Sensor」を拡張し、Node.jsアプリケーションにおける依存パッケージのスキャンとSBOM収集への対応を発表した。

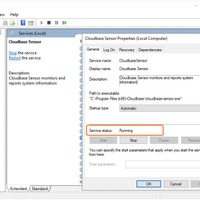
 「Cloudbase Sensor」は、オンプレミス環境やプライベートクラウド(オンプレ環境)における資産管理と脆弱性の検出・管理を実現する機能で、オンプレ環境上の資産にインストールすることでCloudbase上で可視化でき、AWSやAzureなどのパブリッククラウドの資産情報と同一画面での一元管理が可能となる。

 今回の機能拡張で、「Cloudbase Sensor」はサーバ上のNode.jsアプリケーションを自動的に検出し、利用中のライブラリ情報を収集する。収集される主な情報は下記の通り。収集された情報はSBOMとして一覧表示され、該当ライブラリに関連する脆弱性情報もあわせて確認できる。

ライブラリ名
バージョン
ライセンス情報
配置場所

 同機能の特長は下記の通り。

・パッケージ管理ツールに依存しない検出方式
package.jsonを直接解析するため、npm・yarn・pnpm 等のパッケージマネージャーの種類に依存しない。

・実際に利用されているライブラリのみを可視化
ロックファイル(package-lock.json / yarn.lock 等)ではなく、実際にインストールされているパッケージのみを正確に収集。

・追加設定不要で利用可能
Sensorのアップデートのみで本機能が有効に。
《ScanNetSecurity》

関連記事

特集

PageTop

アクセスランキング

  1. 「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

    「ニッポンレンタカーアプリ」への不正アクセス、運転免許証情報が閲覧されたおそれも

  2. CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

    CMSプラグインの脆弱性公表を受け更新作業中に不正アクセスを発見

  3. 商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

    商船三井クルーズで営業情報を保存した外部記憶媒体を紛失、就航準備中のクルーズ船「MITSUI OCEAN SAKURA」の船内で保管

  4. 「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

    「タイムズカー」に不正アクセス、運転免許証画像含む会員情報が第三者に取得されたことを確認

  5. 京王電鉄にランサムウェア攻撃

    京王電鉄にランサムウェア攻撃

ランキングをもっと見る
PageTop