東急リゾーツ&ステイで宛先誤り協力会社の従業員1名に顧客情報を含むCSVファイルを送信 | ScanNetSecurity
2026.09.23(水)

東急リゾーツ&ステイで宛先誤り協力会社の従業員1名に顧客情報を含むCSVファイルを送信

 東急リゾーツ&ステイ株式会社は4月3日、メール誤送信による個人情報漏えいについて発表した。

インシデント・事故 インシデント・情報漏えい
トップページ
トップページ 全 3 枚 拡大写真

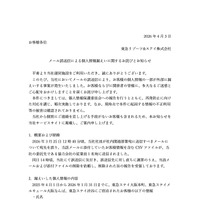
 東急リゾーツ&ステイ株式会社は4月3日、メール誤送信による個人情報漏えいについて発表した。

 これは3月25日午前12時40分頃に、同社社員が社内関連部署宛に送信すべきメールの宛先を誤り、当該メールに添付していた顧客情報を含むCSVファイルが、同社の委託先である協力会社の従業員1名宛に送信されたというもの。

《ScanNetSecurity》
関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. ハッキングカンファレンス DEF CON、Meta式「変態メガネ」全面禁止(度付きもNG)広がるスマートグラス締め出し

    ハッキングカンファレンス DEF CON、Meta式「変態メガネ」全面禁止(度付きもNG)広がるスマートグラス締め出し

  2. 「Firefox」にクラッシュを引き起こされる脆弱性、攻撃も確認(JPCERT/CC)

    「Firefox」にクラッシュを引き起こされる脆弱性、攻撃も確認(JPCERT/CC)

  3. 71%がVPNのセキュリティを懸念「2022年版 VPNリスクレポート」

    71%がVPNのセキュリティを懸念「2022年版 VPNリスクレポート」

  4. OTセキュリティ責任は経営陣へ ~ フォーティネット最新レポートが明かす現状と課題

    OTセキュリティ責任は経営陣へ ~ フォーティネット最新レポートが明かす現状と課題

  5. ASP.NET のセキュリティ機能バイパスの脆弱性

    ASP.NET のセキュリティ機能バイパスの脆弱性

ランキングをもっと見る
PageTop