イエローハットWEB作業予約システムへの不正プログラムによる攻撃、最大1,801,499名の会員情報が漏えいした可能性 | ScanNetSecurity
2026.10.23(金)

イエローハットWEB作業予約システムへの不正プログラムによる攻撃、最大1,801,499名の会員情報が漏えいした可能性

 株式会社イエローハットは8月28日、同社への不正アクセスによる個人情報漏えいの可能性について発表した。

インシデント・事故 インシデント・情報漏えい
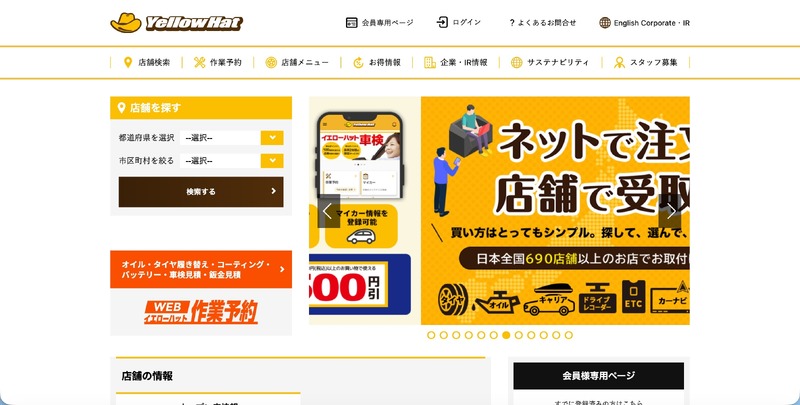
トップページ
トップページ 全 3 枚 拡大写真

 株式会社イエローハットは8月28日、同社への不正アクセスによる個人情報漏えいの可能性について発表した。

 これは同社のイエローハットWEB作業予約システムへの不正プログラムによる攻撃で、イエローハット会員サーバー内に保管されている一部会員の情報が、外部に漏えいした可能性が判明したというもの。

《ScanNetSecurity》
関連記事

この記事の写真

/

特集

PageTop

アクセスランキング

  1. セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

    セーファーインターネット協会が利用する「さくらのレンタルサーバ」に不正アクセス

  2. メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

    メール配信システム「ブラストメール」に不正アクセス、データ持ち出しを確認

  3. ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

    ふるさと納税ポータルサイト「ふるさとチョイス」に不正アクセス、泉大津市で寄附の受付ができない状況に

  4. ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

    ムーンスターのサーバに不正アクセス、オンラインストアを利用した顧客情報が漏えいした可能性

  5. 佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

    佐川急便「お荷物問い合わせサービス」に不正アクセス 第4報

ランキングをもっと見る
PageTop